七個該換掉的資安觀念,加一張中小企業可以印出來勾的檢查表
目錄
共 13 個章節
2026 下半年,為什麼「以前沒事」的做法開始出事
如果你這幾年用同一套做法管網站、帳號、備份卻相安無事,2026 下半年可能會改觀。Verizon 2026 年資料外洩調查報告(DBIR)指出,漏洞利用已佔初始入侵管道的 31%,排名第一;涉及第三方的外洩比例從前一年的 30% 跳到 48%,一年增加六成。台灣方面,數發部示警國內每天平均遭受約 280 萬次網路攻擊,微軟 2026 數位防禦報告把台灣列為全球第 4 個受網路威脅影響最深的國家。這些數字講的是同一件事:破口不在新奇手法,而在本來就沒補的地方。
漏洞補得慢、第三方破口大:兩個最常被忽略的入口
漏洞這一端,資安署通報應變組長黃卓倫在 11 月 11 日記者會說明,駭客鎖定的多半是還沒修補的舊漏洞,因為漏洞內容與修補方式早已公開,AI 能快速寫出攻擊程式,自動掃描還沒更新的網站。問題不是沒人提醒要更新,而是更新總被排在行事曆一格,同一批舊版本軟體年年留在線上,等著被自動化工具點名。
第三方方面,過去資料放自家主機,破了才知道痛;現在訂單、會員、物流多半委外,本體系統沒破,資料照樣從廠商那端流出。10 月底國內某電商服務商說明訂單資料庫遭入侵,影響 1,329 家品牌、479.8 萬人,公司承認攻擊工具與修補管理沒跟上威脅變化。自家系統掃得再乾淨,也管不到別人的更新節奏,這是第三方比例一年跳六成的現實。
AI 的角色很單純:讓「找破口」變便宜。IBM 2026 外洩成本報告觀察到,攻擊可用幾千美元發動,修補卻要花幾百萬美元。該換掉的不是工具,而是七個舊觀念,例如「有備份就等於能還原」、「系統沒壞就代表安全」、「資安是 IT 部門的事」。
七個該換掉的資安觀念,一個一個拆給你看
真正難改的是腦子裡那幾句老話。它們曾經很合理,因為以前攻擊成本高、手法慢;現在找破口變便宜了,這些話反而變成最脆弱的地方。
| 舊想法 | 2026 年該換成的說法 |
|---|---|
| 資安是 IT 部門的事 | 資安是流程,採購、委外、人事都要納入 |
| 有備份就安全 | 備份要能還原,而且還原要演練過 |
| 密碼夠強就沒事 | 密碼只是第一道,第二重驗證與憑證管理才是關鍵 |
| 系統沒壞就是安全 | 沒被發現不等於沒被入侵,修補要跟上 |
| AI 只是防禦工具 | AI 同時是攻擊面,工具與規範要一起上 |
| 出事再說就好 | 通報是法定義務,延遲只會擴大損害 |
| 資安只管資料外洩 | 服務中斷、可用性下降同樣算資安事件 |
備份、密碼、系統沒壞:三個最容易自我安慰的誤判
備份是最常見的自我安慰。很多公司每天備份,卻從沒試過還原,直到勒索軟體加密當天,才發現備份跟主機在同一顆硬碟。價值不在檔案存在,而在還原要花多久。
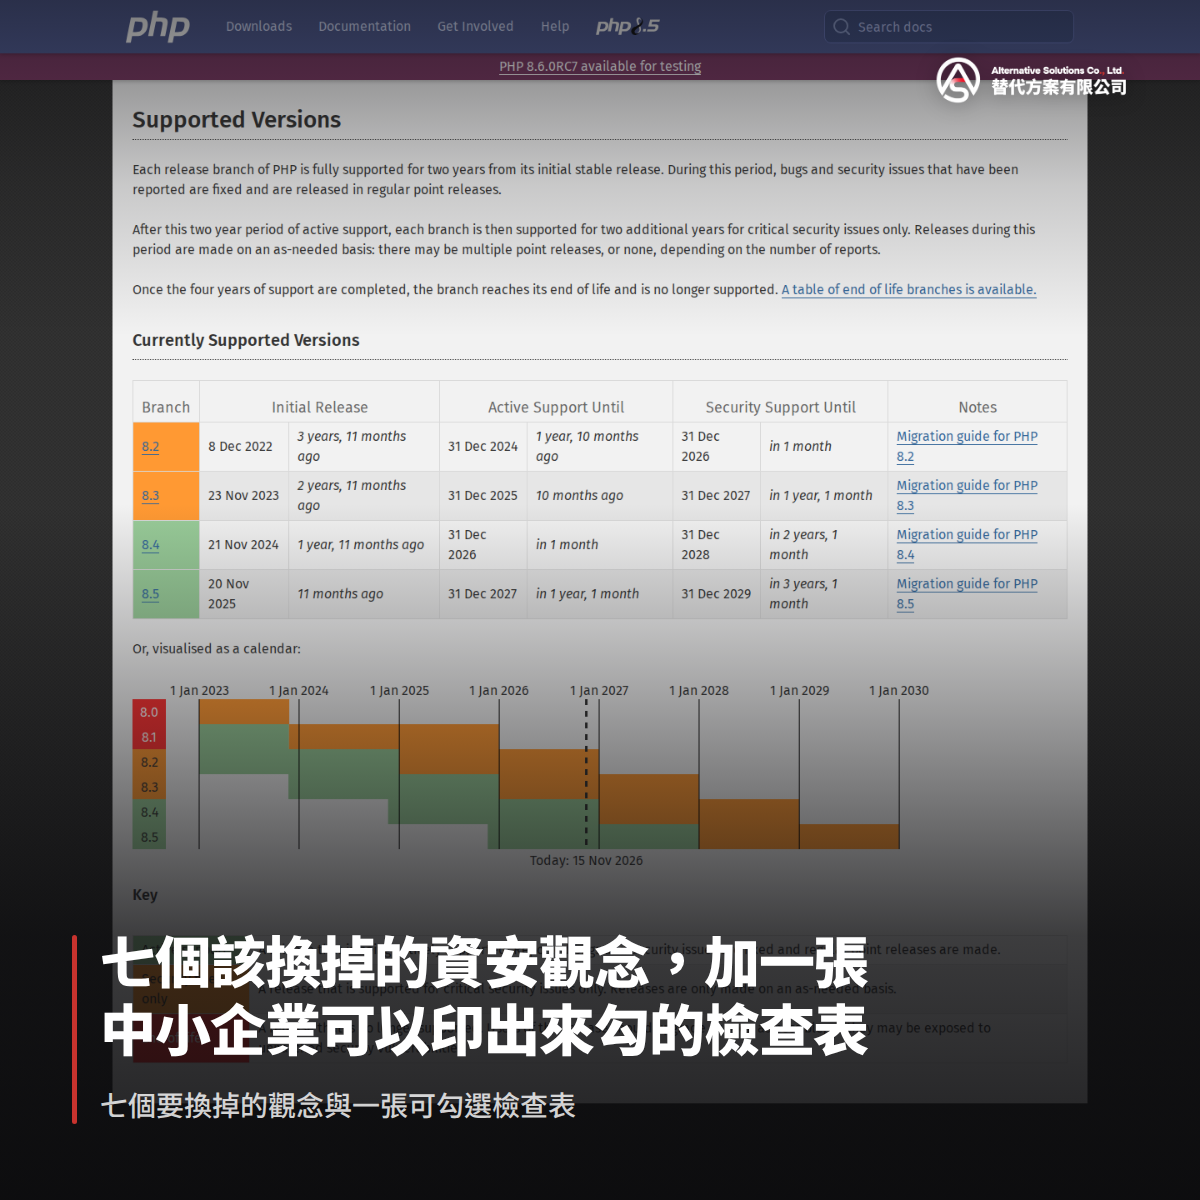
密碼再複雜,遇到釣魚信或憑證外洩,又沒開第二重驗證,攻擊者照樣進得去。專門追蹤外流帳密的資安廠商 SpyCloud 統計,2026 年在網路流傳的外洩資料裡就有 7.8 億組帳號密碼。系統沒壞更危險,沒被發現的入侵可以潛伏好幾個月,等公司察覺時資料早就出去了。PHP 8.2 在 2026 年 12 月 31 日停止安全支援,同一台主機上的網站風險跟著升高。
AI 是工具也是破口,通報與可用性同樣算資安
AI 要分兩面看。防守方能用 Promptfoo、Garak 這類公開的免費工具檢查自己的模型(專門測試 AI 會不會被騙、被繞過),但裝了工具不等於安全,設定失誤、提示詞外洩、模型端點沒鎖權限都是新破口。IBM 2026 外洩成本報告提到,超過 20% 組織遇過針對 AI 模型或應用的攻擊;國內某食品業者員工用生成式 AI 寫寄信程式,密件副本沒規範,9.5 萬名會員信箱外洩(iThome,2026-10-08)。
通報是義務,不是自首。資通安全管理法納管對象要在 1 小時內通報,主管機關呼籲 72 小時內完成處理。服務中斷同樣算資安事件,損失常跟資料被偷一樣真實。
中小企業可以印出來勾的檢查表:從 PHP 8.2 期限開始
前面談了七個該換的觀念,老闆只會問一句:從哪裡開始?這一章把八個最常漏掉的地方排成一頁可影印、可以打勾的檢查表。不用先買工具,先把每一格確認有沒有人負責,剩下的自然知道要補哪裡。
一頁式檢查表怎麼勾:八個弱環對應的具體動作
印成一張 A4,左邊寫項目、右邊打勾,每季走一次,前四項今天就能自己查。
- 對外系統權限:打開應用程式介面(API,讓外部程式呼叫你系統的通道)設定,確認沒有服務帳號還留著萬用權限。
- 舊版本軟體:查主機上的 PHP、Node.js 版本,確認程式碼倉庫沒有對外公開。
- 帳號與憑證:管理後台、信箱、雲端硬碟全開第二重驗證。
- 第三方與供應鏈:列出會碰到客戶資料的委外廠商,確認都簽了資安條款,而且問得出對方上一次修補漏洞是什麼時候。
- 備份還原:過關標準不是有備份,是實際還原過一次,備份放在與正式環境不同的地方。
- 通報與應變:資通安全管理法納管對象須在 1 小時內通報,其餘企業至少先寫好誰打電話給誰。
- 人的判斷:確認員工知道機密資料不能貼進生成式 AI 工具。
- 可用性:服務中斷時,客服手上有一份對外說明的腳本。
PHP 8.2 在 2026-12-31 停止支援,先查這一項
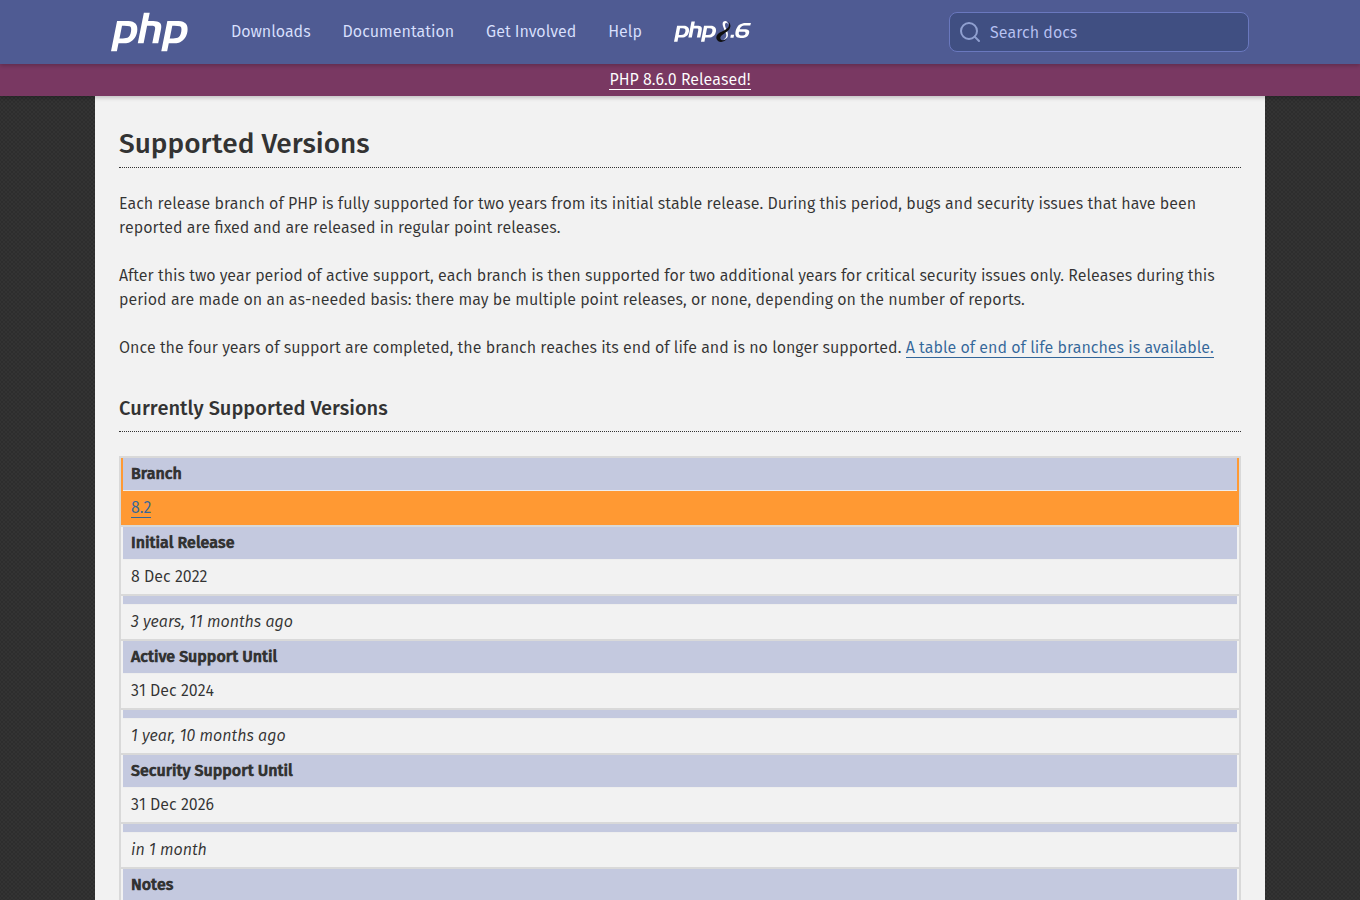
八格裡最容易漏、也最快能查的就是第二項。PHP 是許多網站後端的程式語言,8.2 版官方支援終止日是 2026 年 12 月 31 日(php.net,2026-11-15),過了這天,發現漏洞也不會有官方修補。
資安院 10 月 22 日的公告就把 PHP 嚴重漏洞和這類自動化滲透工具連在一起,意思很直白:修補方式一旦公開,AI 能在數小時內寫出攻擊程式並掃描未更新的網站。防守方只要看一行版本號,成本低到沒有理由不做。
把這頁紙貼在牆上,每打一次勾寫上日期。走完大概一個下午,擋掉的卻是聽起來很新、其實很舊的破口。
替代方案有限公司觀點
從我們協助企業建站與長期維運的角度看,2026 下半年這幾起事件有個共同點:出事的公司多半買了防火牆、買了端點防護,但被攻破的地方往往不在工具的守備範圍裡。破口有一半來自別人家,自家系統掃得再乾淨也擋不住,這就是前面那組第三方比例的意思。我們在專案會議上最常提醒客戶的一句話是:你買的是設備,攻擊者找的是流程。
所以我們的做法,是把資安檢查排進既有的維運節奏,而不是另開一個專案。網站上線後,每月核對套件版本清單、確認憑證與網域到期日、抽測一次備份還原;每季盤點帳號權限與對外服務埠。這些動作不需要昂貴工具,需要的是有人認領、有日期、有紀錄。因為一旦沒寫進合約與工作表,它就會在忙碌的月份被跳過,而攻擊者不會跟著放假。
資安不是採購案,是每個月都要跑的維運流程
我們的觀察是,中小企業卡住的不是預算,是責任界線。國內某電商服務商 2026 年 10 月說明訂單資料庫遭入侵,影響 1,329 家品牌、約 479.8 萬人(經濟日報,2026-10-30),事後檢討指向修補管理沒跟上。對使用這類委外平台的品牌來說,這說明了一件事:資料放在誰家,責任就該寫在誰的合約裡。
因此我們在委外合約裡要求三件事寫清楚:誰負責修補、多久內修完、出事後幾小時內通知。界線寫得模糊,最後通常是兩邊都沒做。相對地,企業若選擇自己維運,我們建議把檢查表貼在看得見的地方,每完成一項就簽日期。
誠實說,這套做法不會讓網站瞬間刀槍不入,它只是把本來就沒補的地方一個一個補起來。AI 讓找破口變便宜,防守方唯一能拉開差距的,就是紀律。
台灣讀者現在就能做的三件事
把鏡頭拉回台灣,局面很矛盾。打詐中心成立兩年來,每月電信網路詐欺受理案件減少 43%,民眾財損下降 71%(165 打詐儀錶板,鉅亨網 2026-08-25);但同一份資料裡,「網路貼文及一頁式購物」的財損一年暴增 733%,案件數也多了 56%。整體詐騙在降,跟網站與電商直接相關的那一塊卻在爆,而這正好是多數企業每天經營的場域。
以下三件事本週就能動手,不用預算,也不用等資訊部門排程。
三件事怎麼做:合約條文、通報窗口、交到實際操作的人手上
第一件是翻出委外合約。資料放在廠商家的時候,本體系統沒破也可能出事,今年國內幾起事件都是這個輪廓。合約至少要寫清楚四件事:誰負責修補漏洞、修補期限幾天、出事後幾小時內通知、用什麼方式送達。條文模糊,兩邊就會以為對方在做。
第二件是確認通報窗口。依資通安全管理法,納管對象必須在 1 小時內完成通報,這是法定義務;主管機關呼籲的 72 小時,則是給非納管企業的參考節奏。實務上要確認窗口具名、有備援、下班與假日找誰,不少企業演練時才發現,合約上寫的是已離職承辦人的分機。
第三件最容易被忽略:把檢查表交給實際操作的人。老闆收在抽屜裡的表格擋不掉任何攻擊,真正按按鈕的是工程師與客服。把「舊版本軟體清了沒」「帳號有沒有開第二重驗證」「備份還原驗證過沒」印出來貼在座位旁,每完成一項簽日期,比開十次會有用。
這三件事都不新,卻正好對上 AI 讓攻擊變便宜之後的現實:破口從來不是新奇手法,而是本來就沒補的地方。
常見問題 FAQ
Q:我們公司不大,資安交給 IT 部門處理就好吧?
文章把這條列在第一個要換掉的觀念:資安不是 IT 部門的事,是流程的事。最明顯的例子是 10 月初國內某食品業者 9.5 萬名會員信箱外洩,起因不是被駭客硬攻,而是員工用生成式 AI 寫寄信程式,提示詞沒規範密件副本,寄出前也沒先測試。這種環節 IT 部門根本管不到。先確認流程裡哪些地方沒人負責,比急著添購工具實在。
Q:我們系統沒被入侵,客戶資料應該就沒事吧?
不一定。今年第三方造成的外洩明顯變多,國內 10 月底那家電商服務商就是典型:受影響上千家品牌,很多品牌自己的系統根本沒被攻破,資料是從委外平台流出去的。所以該問的還有:幫我們做網站、代管訂單、收會員資料的廠商,權限開到多大、有沒有做第二重驗證、出事多久會通知我們。現在就把委外清單列出來,一家一家問。
Q:裝了 AI 資安工具,是不是就比較安全了?
不夠。文章把「AI 是工具也是破口」列在要換掉的觀念裡,IBM 報告也提到超過 20% 的組織表示遇過針對 AI 模型或應用的攻擊。更麻煩的是同一套開源工具攻守都能用:ARTEX 這種多代理 AI 滲透工具 7 月在 GitHub 上免費公開,10 月就有人拿它打韓國金融業,防守方也能拿同樣的思路檢查自己。工具真正的價值,是幫你把本來就沒補的舊漏洞、不小心外流的憑證快速找出來,不是裝了就沒事。
📩 有任何問題或需要協助,歡迎聯絡我們:[email protected]
Related