同一套開源 AI 工具,防守方拿來檢查、攻擊方拿來打你:2026 下半年資安事件為什麼變多
目錄
共 13 個章節
2026 下半年資安事件為什麼變多:四個把破口放大的原因
先看兩個數字。IBM 2026 年外洩成本報告(2026-07-29)指出,全球資料外洩平均成本達 499 萬美元,比前一年增加 12%,是史上最高,其中約四分之一惡意外洩由 AI 發動。Verizon 2026 年資料外洩調查報告(DBIR)顯示,涉及第三方的外洩比例從前一年的 30% 跳到 48%。外洩變貴,而且愈來愈多不是從自家大門進來。不過,變多的並不是什麼新奇手法。
漏洞是主要入口,補得慢就等於開門
Verizon 2026 DBIR 指出,漏洞利用佔初始入侵管道的 31%,排名第一。攻擊者不是發明新招,而是去找那些修補方式早已公開、卻還沒更新的舊漏洞。官方在 2026-11-11 的記者會也說明,漏洞細節與修補方法都公開了,AI 能快速寫出對應的攻擊程式,自動掃描還沒更新的網站;過去要熟手花幾天做的事,現在幾小時就能跑完一輪。
成本結構也被翻轉。IBM 報告觀察到,攻擊可以用幾千美元的規模發動,企業要把同一個洞補起來卻往往得花幾百萬美元。攻擊的邊際成本已降到接近零,防守方卻還卡在排程與人力。
第三方與 AI 服務本身成為新的破口
第二個原因在於資料不在自己家。DBIR 的第三方涉案比例一年內從 30% 升到 48%,國內近期多起事件也從委外平台開始,本體系統沒被攻破,資料照樣流出去。經濟日報 2026-10-30 報導的國內某電商服務商就是例子,一次入侵牽動 1,329 家品牌、479.8 萬人,公司自承修補管理沒跟上威脅變化。AI 服務本身則是另一條新入口:IBM 報告指出超過 20% 的組織遇過針對 AI 模型或應用的攻擊,2026 年 10 月也有一家國際 AI 推論平台自行公告資安事件。
四個原因其實是同一件事:舊漏洞沒人排時間補、客戶資料放在別人家、AI 服務本身成了新入口、修補流程沒人負責。破口一直都在,只是 AI 讓找破口變便宜、變快。與其問又有什麼新攻擊,不如回頭問自家哪一個舊洞還沒補。
ARTEX 這類開源 AI 滲透工具,為什麼讓紅隊能力變成免費
過去要測試自家網站有多難打,得簽顧問合約、排時間,付一筆六位數起跳的費用,這道門檻本身就是保護。2026 年 7 月,開發者 Autumn-27 在 GitHub 放上開源工具 ARTEX,把它拆掉了。它採多代理架構,給它目標與授權範圍,就會自己拆解任務、分派子代理,然後真的去掃、去試。接上大型語言模型後,原本要花好幾天的人工偵察壓縮到數小時,全球版分支已有 3,408 顆星。
讓資安圈緊張的是後續案件。CrowdStrike 在 2026 年 10 月 7 日揭露,有身分不明的攻擊者拿它打韓國金融業;10 月下旬日本也出現受害,含委外廠商在內上百家企業。日本 NICS 10 月 22 日的公告把它跟一個 PHP 嚴重漏洞連在一起,台灣官方 11 月 11 日也點名這類工具讓攻擊效率變高。紅隊(模擬攻擊、幫企業找漏洞的團隊)過去靠經驗累積的能力,如今被包成免費程式。
同一套工具,防守方與攻擊方的兩種用法
不過工具本身沒有立場。攻擊方拿它找破口,防守方也能拿同一套思路檢查自己:從盤點對外開放的服務與 API 開始,接著確認版本有沒有落後,再檢查憑證與金鑰是否被寫進程式碼。差別只在於,你是在自己的授權範圍內跑,還是拿去跑別人的系統。與其擔心別人怎麼打,不如先用同樣的自動化視角,把自己沒補的地方補起來。
限制也很明確。它依賴語言模型判斷,遇到非預期畫面或客製化系統常會卡住,甚至給出錯誤結論;它不會幫你修補,也判斷不了業務邏輯的風險,更取代不了人對「這個洞該不該現在補」的取捨。當成一次免費健檢可以,當成裝了就好,反而危險。
八個弱環裡,今天就能自己檢查的四項
官方 11 月說明十多家企業受害、累計約 800 萬筆個資外洩,並點出八個常見弱環。其中四項不用採購、不用顧問,今天就能確認:對外系統權限、舊版本軟體、帳號憑證缺第二重驗證、第三方供應鏈。
對外系統權限與舊版本軟體怎麼查
測試用 API 或管理後台留在公開網路、權限設成允許全部來源,等於門沒鎖。列出所有對外開放服務,逐一確認:要登入才能用嗎、權限是否比實際需要更寬、測試與正式環境有沒有共用同一組金鑰。
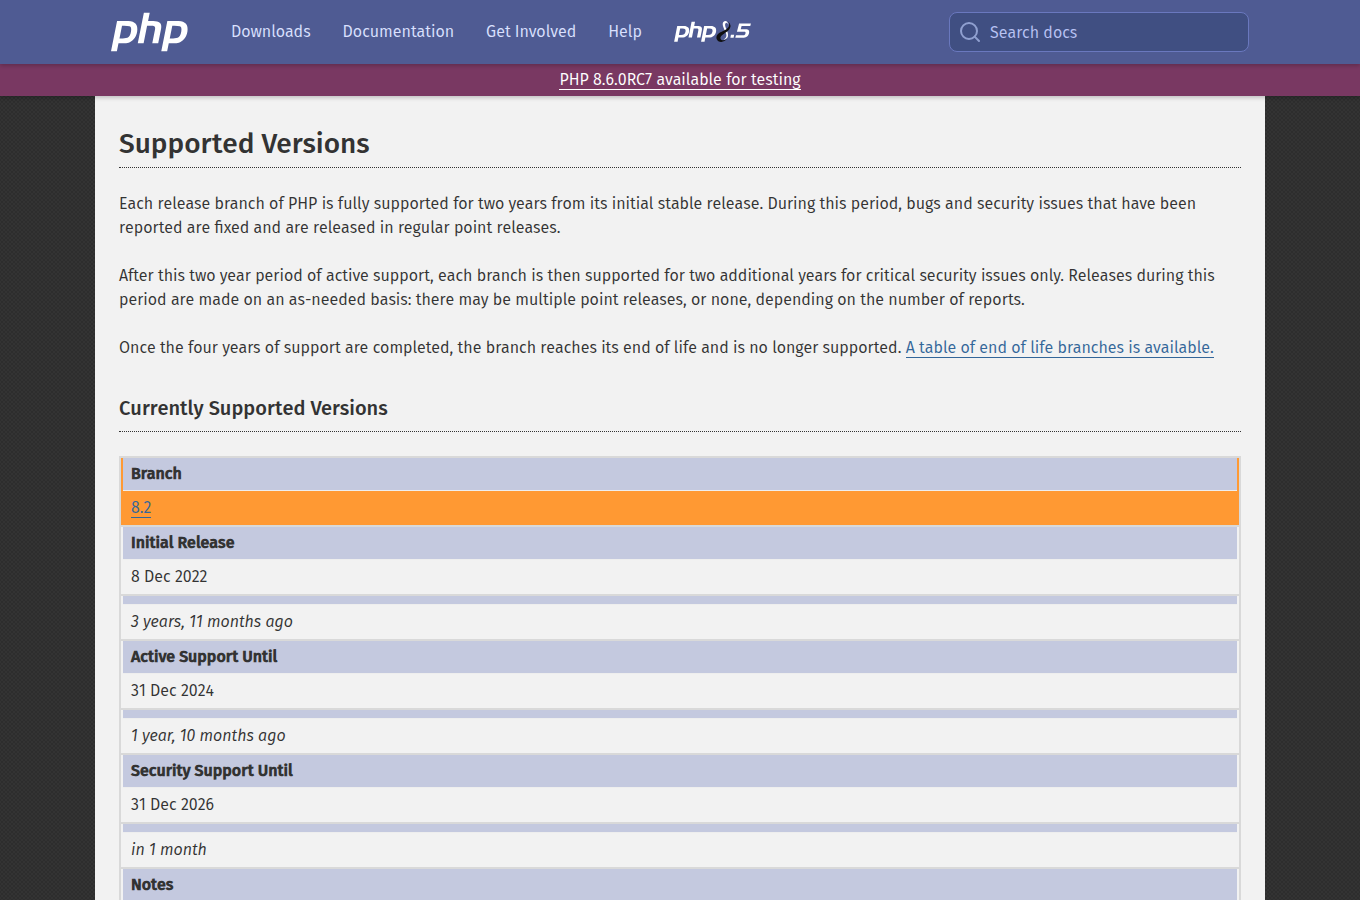
舊版本軟體同理。官方點名 PHP、Node.js 與 GitHub,漏洞與修補方式早已公開,AI 能快速寫出攻擊程式、自動掃描未更新的網站。把官網、購物車背後的版本號調出來對照支援期限:PHP 8.2 表定支援到 2026 年 12 月 31 日,過了就得排升級。
帳號憑證與第三方供應鏈怎麼查
第二重驗證是密碼之外再要一組會變動的驗證碼,密碼被偷也進不來。查公司信箱、雲端硬碟、網站後台、GitHub 與網域註冊商有沒有開啟,離職員工帳號有沒有停用。很多外洩是有人用一組舊密碼就進去了。
第三方供應鏈麻煩,資料不在自己家。Verizon 2026 年資料外洩調查報告指出,涉及第三方的外洩比例從 30% 跳到 48%,一年增加六成。先列出會碰到客戶資料的委外廠商,再問三件事:用誰的帳號存取、資料走什麼管道、出事多久通知你。
| 檢查項目 | 確認重點 | 完成 |
|---|---|---|
| 對外 API 與後台 | 需登入、權限不過寬 | ☐ |
| 軟體版本 | 仍在官方支援期 | ☐ |
| 第二重驗證 | 信箱、雲端、後台已開 | ☐ |
| 委外廠商 | 資料流向與通知機制 | ☐ |
替代方案有限公司觀點:AI 讓找破口變便宜,修補流程才是決勝點
上一節檢查表勾完,多數老闆的反應是「這些事誰來做」。我們做網站建置與委外維運,客戶早知道版本舊、外掛久沒更新,問題在沒人指派處理。
「知道但沒動」的代價前面已經算過:攻擊可以用幾千美元發動,補同一個洞卻要幾百萬美元。攻擊者最常走的門,往往就是沒人排時間修的門。
從網站建置到委外維運,我們看到的守備範圍
我們在合約裡把版本更新寫成週期,而不是「必要時協助」。沒壓日期,更新永遠排在專案後面。
第二件是把第三方服務列成清單。Verizon 同一份報告指出,涉及第三方的外洩比例從 30% 升到 48%(Verizon,2026),你的資料很可能不是從自家主機流出去。我們要求客戶把金流、物流、客服、行銷工具逐項列出,標註誰持有資料、出事誰負責通知,每半年對一次。
第三件是通報與還原演練。有備份不等於能還原,沒跑過沒人知道要花多久。我們每年至少走一次流程,順帶演練資通安全管理法對納管對象要求的 1 小時內通報,確認半夜出事時找得到人。
台灣多數中小企業不缺工具,缺的是把資安變成日常營運的習慣。真正讓客戶付出高代價的,幾乎不是新型攻擊手法,而是三年前就該更新的版本、兩年前就該停用的離職員工帳號。建議先把更新週期與第三方清單寫進維運合約,變成有交付日、有責任人的工作項目,再談添購工具。不帥氣,卻最省錢。
台灣現場:從 800 萬筆外洩到網購詐騙暴增 733%
2026 年 9 到 11 月,國內資安事件幾乎一週一件,多從委外平台或舊版本軟體開始。以下去識別。9 月底某地方政府工程單位粉專帳號密碼被盜,依資通安全管理法 1 小時內通報;10 月初某食品業者 9.5 萬名會員信箱外洩,起因是員工用生成式 AI 寫寄信程式時沒規範密件副本;10 月上旬某人力銀行 12 萬筆履歷遭異常讀取;10 月底某電商服務商訂單資料庫遭入侵,涉及 1,329 家品牌、479.8 萬人;11 月初外交主管機關網站遭入侵,逾 7 萬張護照大頭照外洩;11 月 12 日官方說明十多家企業受害、累計約 800 萬筆。共同點是破口幾乎都不在自家主機,而是委外平台、舊版本軟體,以及沒有第二重驗證的帳號。
下表把官方與媒體的數字並排,來源不同,讀的時候分開看。
| 指標 | 數字 | 來源 |
|---|---|---|
| 近期企業外洩累計 | 約 800 萬筆 | 官方 11/12,自由時報 |
| 單一電商服務商影響 | 479.8 萬人、1,329 家品牌 | 經濟日報 2026-10-30 |
| 每日平均網路攻擊 | 280 萬次 | 數發部,自由時報 2026-11-12 |
| 全球網路威脅排名 | 第 4,次於美、以、烏 | 微軟 2026 數位防禦報告 |
| 電信網路詐欺案件 | 減少 43% | 165 打詐儀錶板,2026-08 |
| 一頁式購物詐騙財損 | 增加 733% | 同上 |
第一個反差在詐騙數據。打詐中心成立兩年,每月電信網路詐欺受理案件減少 43%,民眾財損下降 71%;但「網路貼文及一頁式購物」財損暴增 733%,案件數增加 56%。整體在降,網購這一塊卻在爆,正好落在網站建置與電商體驗的守備範圍。
官方數字怎麼讀:280 萬次攻擊與全球第 4 的意義
數發部示警,台灣每天平均遭受 280 萬次網路攻擊;微軟 2026 數位防禦報告把台灣列為全球第 4,次於美國、以色列、烏克蘭,顯示攻擊來源不只犯罪集團。
280 萬次是全國加總,分到單一公司可能一天幾十次,但代表掃描與試探已是常態,沒被鎖定不代表不會中。全球第 4 的意義是攻擊來源不只隨機犯罪集團,還有具備資源的國家級行為者,會挑委外平台與舊版本軟體下手。真正的問題不是「會不會被攻擊」,而是「被掃到的時候,補得夠快嗎」。
常見問題 FAQ
Q:ARTEX 這種工具不是攻擊方在用的嗎?我們自己拿來檢查,有什麼意義?
這類工具確實是攻擊方先拿來用的,但它的做法就是「照順序找弱點」,防守方反向操作同樣成立。2026 年 7 月有人把開源的多代理 AI 滲透工具 ARTEX 放上 GitHub,免費、開源,只要給它目標和授權範圍,它就會自己規劃、派子任務、實際執行,幾個小時內跑完偵察、探測與利用。你可以照它的順序先看自己的系統,看它會先看到什麼。Trivy、Nuclei、Gitleaks 這幾套開源工具也能自己先掃一遍。但實測只能在自己能控制的站上做,不要拿去掃別人的網站。台灣官方 11 月也說,近期受害案件近半數與 AI 有關,破口多半是本來就沒補的地方,AI 只是讓找破口變便宜。
Q:資料放在委外廠商那邊,外洩了到底算誰的?
Verizon 2026 DBIR 的數字是,涉及第三方的外洩比例從前一年的 30% 跳到 48%,一年增加 60%。國內 10 月底那家電商服務商就是例子,本體系統沒破,資料從委外平台流出去,影響 1,329 家品牌、479.8 萬人,內容含姓名、電話、地址,不含密碼與信用卡。所以「我的系統沒被攻破」不等於資料安全。可以先做的,是列清楚有哪些委外、對方拿得到哪些資料、帳號有沒有第二重驗證。另外,通報是義務,資通安全管理法對納管對象要求在 1 小時內通報。
Q:裝了這些開源工具,是不是就安全了?
不是。工具只是幫你把本來就沒補的地方找出來,破口多半不是什麼新奇手法。八個弱環裡有對外系統權限設定、舊版本軟體、帳號缺第二重驗證、第三方供應鏈、備份沒驗證還原、通報與應變、人的判斷、可用性,這些都不是裝一套掃描工具就會消失。有備份也不等於能還原,系統沒壞也不代表安全。IBM 2026 報告的觀察是,攻擊可以用幾千美元發動,修補要花幾百萬美元,所以重點是補得比對方快。工具掃完會有一堆結果,還是要有人判斷先修哪一個。
📩 有任何問題或需要協助,歡迎聯絡我們:[email protected]
Related