十多家企業、約 800 萬筆個資外洩:八個破口,其中四個今天就能自己檢查
目錄
共 13 個章節
十多家企業、約 800 萬筆:這波外洩是怎麼累積出來的
11 月 12 日媒體引述官方統計,近期十多家企業受害、累計約 800 萬筆個資外洩(自由時報,2026-11-12)。這個數字橫跨兩個多月,由十多起事件累加,最大的一件就佔近六成。
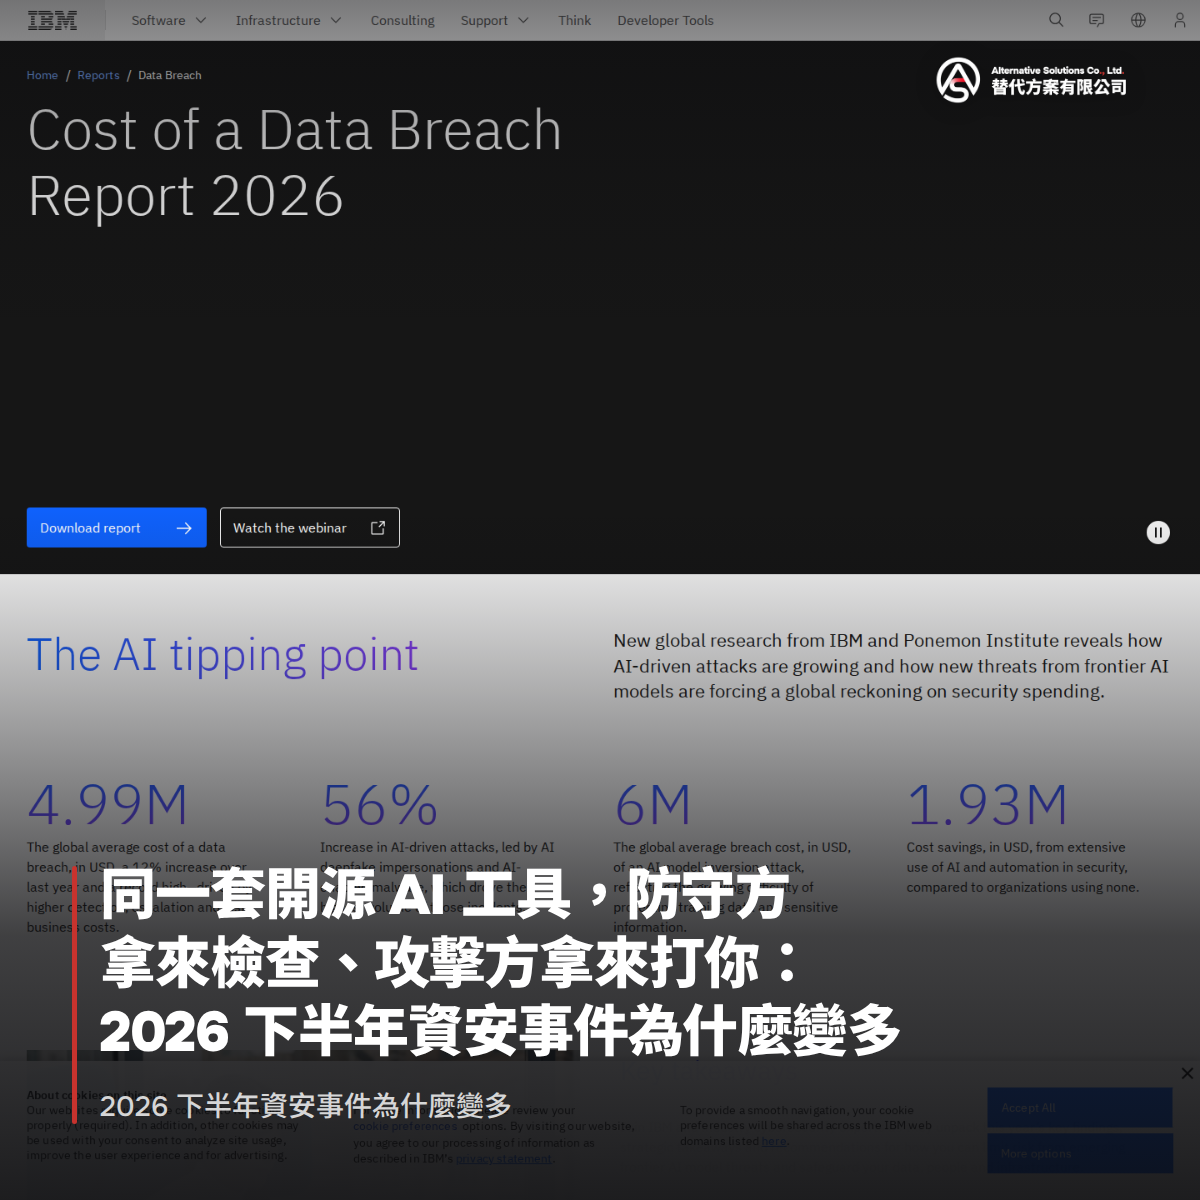
份量可以從成本看出來。IBM 2026 年資料外洩成本報告(2026-07-29)算出,全球平均每起事件處理成本 499 萬美元,比前一年貴 12%,是這份報告發布以來最高。這筆錢裡有四分之一與 AI 相關攻擊有關。台灣的處境更集中,iThome 引述的國際評比把我國列在全球受網路威脅第 4 深(iThome,2026-10-08),平均每天承受 280 萬次攻擊(自由時報,2026-11-12)。280 萬次是嘗試次數,不是得手次數,但暴露量體已大到沒辦法靠人工盯。
| 觀察角度 | 關鍵數字 | 來源 |
|---|---|---|
| 全球平均外洩成本 | 499 萬美元,年增 12% | IBM,2026-07-29 |
| 漏洞利用佔初始入侵 | 31%,排名第一 | Verizon 2026 DBIR |
| 第三方涉及比例 | 48%,前一年為 30% | Verizon 2026 DBIR |
| 台灣近期累計外洩 | 約 800 萬筆 | 自由時報,2026-11-12 |
2026 下半年台灣外洩時間線:9 月底到 11 月 12 日
9 月底,某地方政府工程單位的粉專帳密被盜,依資通安全管理法在 1 小時內通報。10 月初,某食品業者 9.5 萬名會員信箱外洩,起因是員工用生成式 AI 寫寄信程式,提示詞沒規範密件副本(iThome,2026-10-08)。10 月上旬,某人力銀行 12 萬筆履歷遭異常讀取。10 月底,某電商服務商訂單資料庫遭入侵,牽連 1,329 家品牌、479.8 萬人,外流資料含姓名、電話、地址,不含密碼與信用卡(經濟日報,2026-10-30)。11 月初,外交主管機關網站逾 7 萬張護照大頭照外洩。11 月 12 日,官方合併說明成十多家企業、約 800 萬筆。
這條時間線的共同點是沒有一件靠前所未見的技術打進去。漏洞細節早公開,修補程式早發布,帳號密碼本來就在外面流傳。資安署 11 月 11 日的說明也是同一方向,駭客鎖定沒修的舊漏洞,AI 只是讓寫攻擊程式與掃描站台變快、變便宜。800 萬筆因此可以理解成很多扇沒關好的門,被同一套變便宜的工具一扇一扇推開。
八個破口:AI 沒有發明新手法,只是讓找破口變便宜
把 2026 下半年這些案子拆開,可以歸納成八個防守位置:對外系統權限、舊版本軟體、帳號與憑證、第三方供應鏈、備份還原、通報應變、人的判斷、可用性。前四項是現在就能查的設定問題,後四項是要排時間的習慣問題。
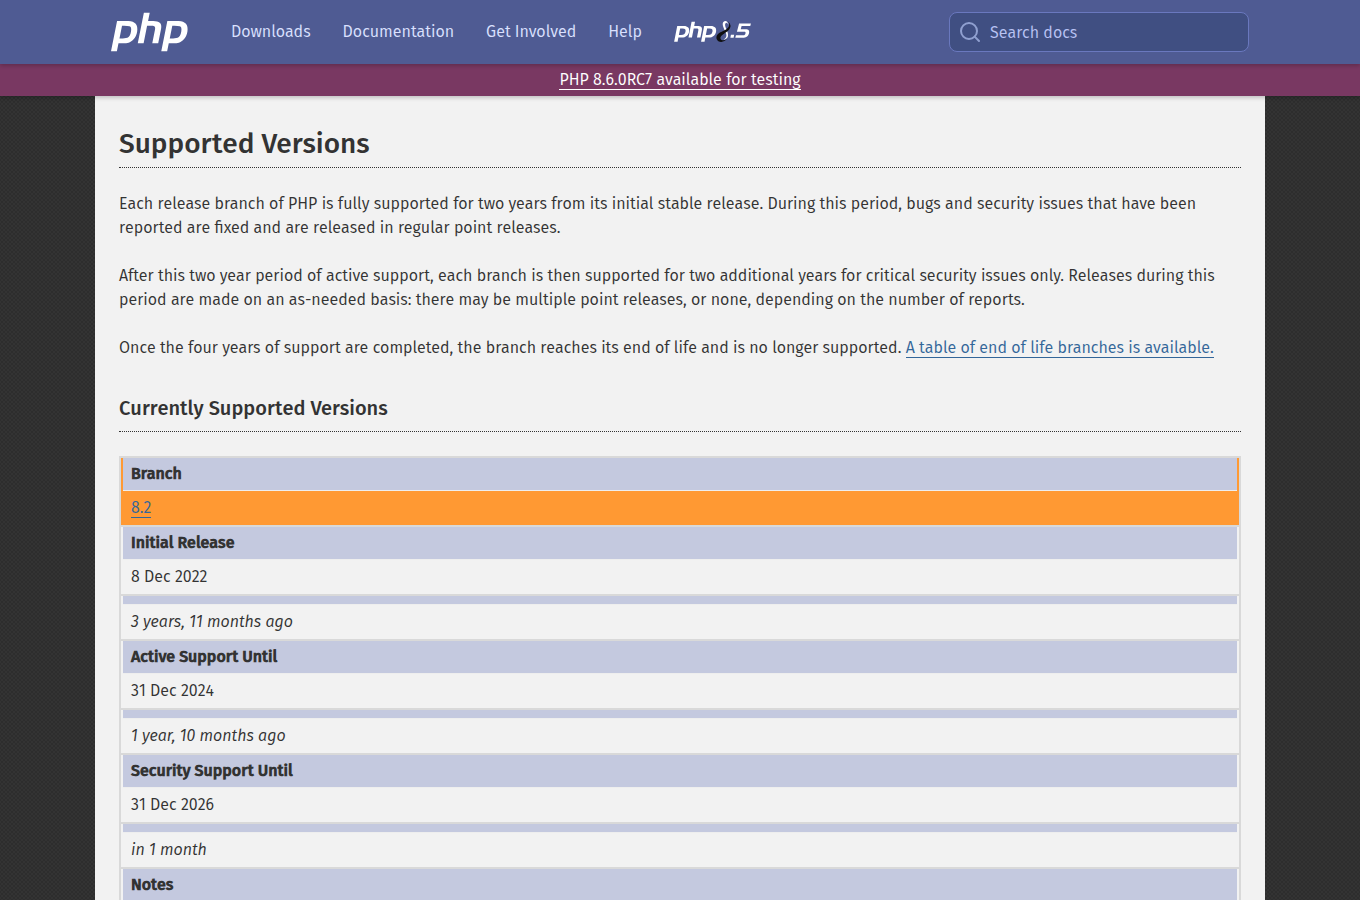
舊版本軟體最容易被忽略,它不會報錯,只會安靜地停止收到安全更新。PHP 官方支援版本表寫得很白,每個分支哪一天結束安全支援都列在上面,時間一到,之後才冒出來的漏洞官方不再補,公開的細節等於給掃描工具一張地圖。
另外三個破口有共同的形狀。API 開得比需要寬,是開發求快;舊環境還在跑,是沒人記得關;帳號只靠一組密碼,是圖省事。三者的共同點是沒人負責,而沒人負責的設定通常最久沒人看。第三方供應鏈性質不同,是別人的設定變成你的風險,這部分留到後面單獨談。
八個破口對照表:哪些今天能查、哪些要排時間
| 破口 | 實際長相 | 處理方式 |
|---|---|---|
| 對外系統權限 | API 開得比需要寬 | 今天能查 |
| 舊版本軟體 | 停止維護的環境還在跑 | 今天能查 |
| 帳號與憑證 | 缺第二重驗證、密碼重複用 | 今天能查 |
| 第三方供應鏈 | 委外平台的連線與資料存取 | 今天能查,合約另外看 |
| 備份還原 | 有備份,沒驗過能不能還原 | 今天能查,演練要排時間 |
| 通報與應變 | 誰通報、多久通報沒定清楚 | 要排時間 |
| 人的判斷 | AI 產出的程式沒人檢查 | 要排時間 |
| 可用性 | 服務中斷本身也算事件 | 要排時間 |
右邊那欄的分法很實際,今天能查的靠盤點與權限設定就有答案,不需要預算;要排時間的需要人、流程與練習,買工具解決不了。
今天就能自己檢查的四項:權限、舊版本、帳號憑證、備份
這四項不用採購、不用請顧問,一個下午就有初步答案。動作分兩組,一組看對外開著的門,一組看手上的鑰匙與副本,查完的清單就是後續排修依據。
免費工具能先抓大方向。圖上的 Nuclei 是開源掃描器,把已知漏洞與常見錯誤設定寫成一則一則範本,對著自己網域跑一遍就列出哪幾項沒過關。它不會幫你修,但省下從哪裡開始查的時間,對沒有專職資安人員的團隊很有用。
權限與舊版本:先把對外開著的門點名一次
先盤點,不急著修。把網站後台登入頁、對外 API、測試站、雲端儲存桶、活動臨時開的子網域列成一張清單,逐項確認三件事:這個入口真的需要對外嗎、後台能不能只限公司 IP、API 有沒有權限控管。過關標準是每個入口寫得出負責人與用途,關不掉的要有替代控制。三種情況當天就該處理,測試站開在公網、後台沒有登入失敗次數限制、版本停在官方已停止支援的號碼。舊版本有明確期限可對,PHP 8.2 的安全支援到 2026 年 12 月 31 日,過了之後才冒出來的漏洞官方不會再修。
帳號憑證與備份還原:兩張表單勾完就有答案
另一組確認兩件事,誰有鑰匙、副本能不能用。開一張帳號表,把管理員帳號、雲端主控台、網域註冊商、金流後台、社群粉專列進去,逐一確認第二重驗證有沒有開。最常見的漏洞是離職員工與共用帳號,前者沒停用,後者讓出事之後查不出是誰做的。
金鑰寫進程式碼是第二種常見的憑證外洩,多半不是被駭客挖到,是自己傳上程式碼平台之後留在大海裡。圖上的 Gitleaks 是處理這件事的免費工具,翻版本歷史找出不該出現的金鑰與密碼,讓你在別人掃到之前先換掉。
備份表記四件事,最近一次備份時間、存放位置、有沒有離線或異地一份、上次實際還原是何時。過關標準很硬,要在測試環境真的還原一次並記下花多久;還原要兩天,你手上是一份備份,不是一份能用的備份。
替代方案有限公司觀點:破口多半長在交付之後
做網站建置與電商這些年,我們看到的資安破口很少長在程式碼裡,多半落在交付之後:誰把客戶名單複製到自己的雲端硬碟、哪個外掛停在 3 年前的版本、離職員工的帳號有沒有停用。這些事不會出現在資安儀表板,卻最容易失守,因為它們都發生在結案之後。
我們把這一塊當成交付的一部分,不是售後服務。上線那天一起交出三樣東西,對外服務清單、帳號與權限清單、備份還原紀錄,少了這三樣,後面每一季都要重來一次。圖上的 Trivy 是驗收工具之一,掃容器、套件與設定檔,把已知漏洞與錯誤設定列出來;工具不值錢,值錢的是有人願意在交付前跑一遍並看懂報表。
客戶資料不在自己家:第三方名單要先畫出來
10 月底那家電商服務商的案子是很好的教材。訂單資料庫被入侵,影響 1,329 家品牌、479.8 萬人,外流資料包含姓名、電話、地址,不含密碼與信用卡(經濟日報,2026-10-30)。多數受害品牌自己的網站沒被攻破,問題出在訂單交給別人處理。Verizon 2026 年資料外洩調查報告把這件事量化,涉及第三方的外洩比例從前一年的 30% 升到 48%(Verizon,2026 DBIR),一年之內將近一半的案子都有第三方在裡面。
我們接案第一件事,是請客戶把「客戶資料會經過誰」畫成一張表,金流、物流、簡訊、電子報、客服系統、廣告像素全列進去,每項追問:保存哪些欄位、資料放在哪個國家、合約有沒有寫外洩通知義務。第一次畫通常多出五項沒人記得的服務,那五項就是風險最集中的地方。
畫完難的是刪減。客戶常說這個外掛要留、那個像素是廣告公司要求的。建議一條硬規則,沒有負責人、沒有合約、沒有用途說明的服務先列下線候選,每季清一輪。
另外三項要排時間:通報應變、人的判斷、可用性
該刪的刪掉之後,還有三件事要排進季計畫,起手式都是先有紙本、有名單、有版本。
通報應變:出事那天才準備就來不及
資通安全管理法要求納管對象在 1 小時內通報。多數中小企業不是納管對象,但客戶與夥伴會問同一個問題,出事多久會通知我。寫一張紙回答就夠,三個欄位:誰負責判斷這算不算事件、通報順序與對方電話、對外說明由誰統一。沒寫過這張紙的團隊,出事當天會先花半天確認誰有權決定。
人的判斷與可用性:工具變便宜之後,規範要跟上
10 月那家食品業者值得單獨看。9.5 萬名會員信箱外洩(iThome,2026-10-08),起因是員工用生成式 AI 寫寄信程式,提示詞沒規範密件副本,寄出前也沒先測試。傷害不在密碼被破解,而在整份名單可以直接拿去發釣魚信。解法寫在規範裡,哪些資料不能貼進 AI、寄出前先寄給自己測試、提示詞與產出留版本,有簽到有版本,日後才查得出是哪一版。
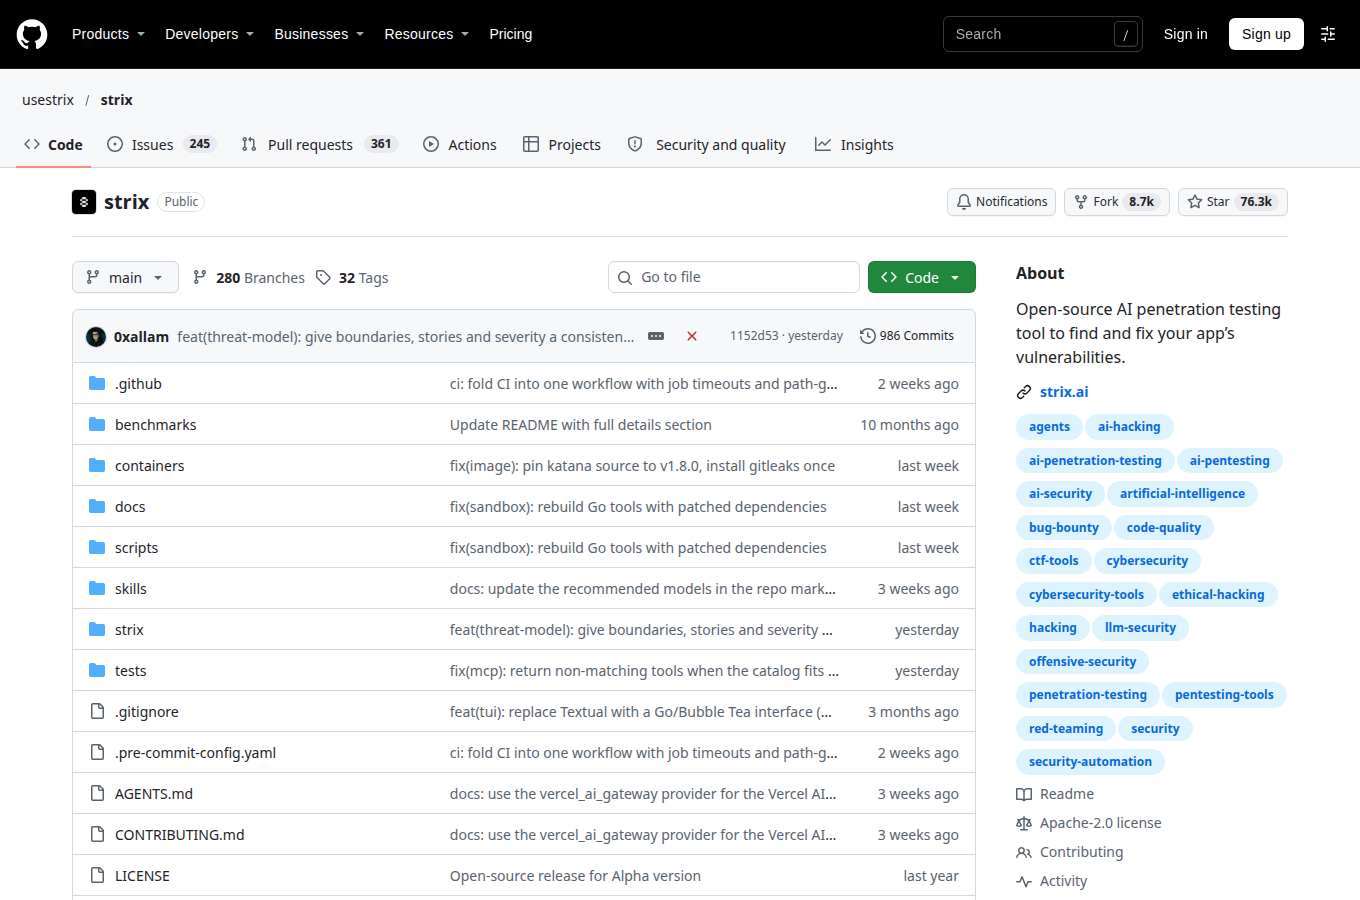
AI 用在防守的工具也成熟了。圖上的 Strix 是開源滲透測試工具,用 AI 代理代替人找漏洞,給它目標與授權範圍,它會自己規劃步驟、實際測試。同一套技術攻擊方也在用,2026 年 7 月放上 GitHub 的 ARTEX 就是例子,10 月 CrowdStrike 揭露有人拿它打韓國金融業,日本也有受害。工具沒有立場,差別在誰先用。
可用性也算資安事件。網站被塞爆、結帳卡住,客戶不會等,直接跳去別家。起手式是做一次壓測,知道流量上限在哪,並寫下超過上限誰負責啟動備援,這比出事後才猜主機不夠實際。
常見問題 FAQ
Q:這波十多家企業、約 800 萬筆外洩,跟我這種小公司有關係嗎?
有關係,攻擊是自動掃描,不分公司大小,只看你的站有沒有關好。順序照前面那張表,先看對外系統權限(特別是被點名的 API),再看舊版本軟體,接著確認帳號有沒有開第二重驗證,再確認備份真的還原過,四項都不需要預算。
Q:我們的資料放在委外廠商那裡,出事算誰的責任?
責任歸屬看合約,但客戶的觀感不看合約。所以要問廠商三個具體項目,出事後幾小時內通知你、對外權限怎麼管、有沒有做第二重驗證,並把外洩通知義務寫進合約。前面提到的比例已經說明,將近一半的案子裡有第三方,只顧好自家網站並不足夠。
Q:裝了 AI 資安工具,是不是就安全了?
不是。IBM 2026 報告的觀察很直白,攻擊幾千美元就能發動,修補要幾百萬美元,工具只會讓這件事更極端。同一套開源工具,防守方拿來檢查自己,攻擊方拿來打你。破口還是要人補,修補管理、權限設定、通報流程沒做好,裝什麼都有限。
📩 有任何問題或需要協助,歡迎聯絡我們:[email protected]
Related