被封鎖也不怕!Agent-Reach 的「多後端路由」如何讓 AI 永遠有備案

目錄
共 14 個章節
被封鎖也不怕!Agent-Reach 的「多後端路由」如何讓 AI 永遠有備案
Gartner 在 2025 年 6 月的新聞稿預測:到 2027 年底,超過 40% 的 Agentic AI 專案會因成本、價值不明或風險控管不足而被取消。同一份新聞稿也預估,到 2028 年至少 15% 的日常工作決策會由 Agent 自主完成,2024 年這個比例是零。這不是在否定 Agent,而是對落地能力的警告。當企業忙著把 Agent 塞進所有流程,卻常忽略一個根本問題:Agent 的外部資訊管道比想像中脆弱。B 站對部分下載工具回 412、社群平台 API 收費與限流、Reddit 匿名端點失效,任何一條斷線都可能讓 Agent 瞬間失明。
在這個困境裡,開源專案 Agent-Reach 給出的答案是多後端路由。它的核心設計不是選一個最強的工具,而是永遠準備第二條路:主力後端被擋下,就自動切到備援,使用者不必改任何設定。本文拆解這套機制目前的實作方式,以及它在哪些情況下會停手。
Agent-Reach 是什麼?給 AI Agent 裝上「看網路」的眼睛
Agent-Reach 是專門為 AI Agent 打造的網路存取工具,專案描述寫得直白:給你的 Agent 一雙看見整個網際網路的眼睛。它讓 Claude Code、Codex、Cursor、OpenClaw 這類命令列 Agent 能讀取並搜尋 X、Reddit、YouTube、GitHub、B 站、小紅書等平台內容。根據 2026 年 11 月初的官方 README,這套工具列出 14 個渠道,涵蓋網頁、影音、中文平台、求職與行情,並強調 zero API fees:你不必為每一次請求付費給第三方 API。倉庫 Panniantong/Agent-Reach 為 MIT 授權,目前約 10.7 萬顆星。
但實務上,Agent 要存取這些平台並不容易:X 的 API 收費高、Reddit 匿名端點已不可用、小紅書必須登入、B 站對海外 IP 與部分工具設有封鎖、YouTube 字幕要另外處理。每一道障礙都讓開發者頭痛。Agent-Reach 的定位很克制:它是一層腳手架,不是框架。安裝完成後,Agent 直接呼叫上游工具,不經過 Agent-Reach 的包裝層,所以你不喜歡某個選項時,換掉對應的設定就好,不必改動整體架構。
永遠有備案:多後端路由的核心設計
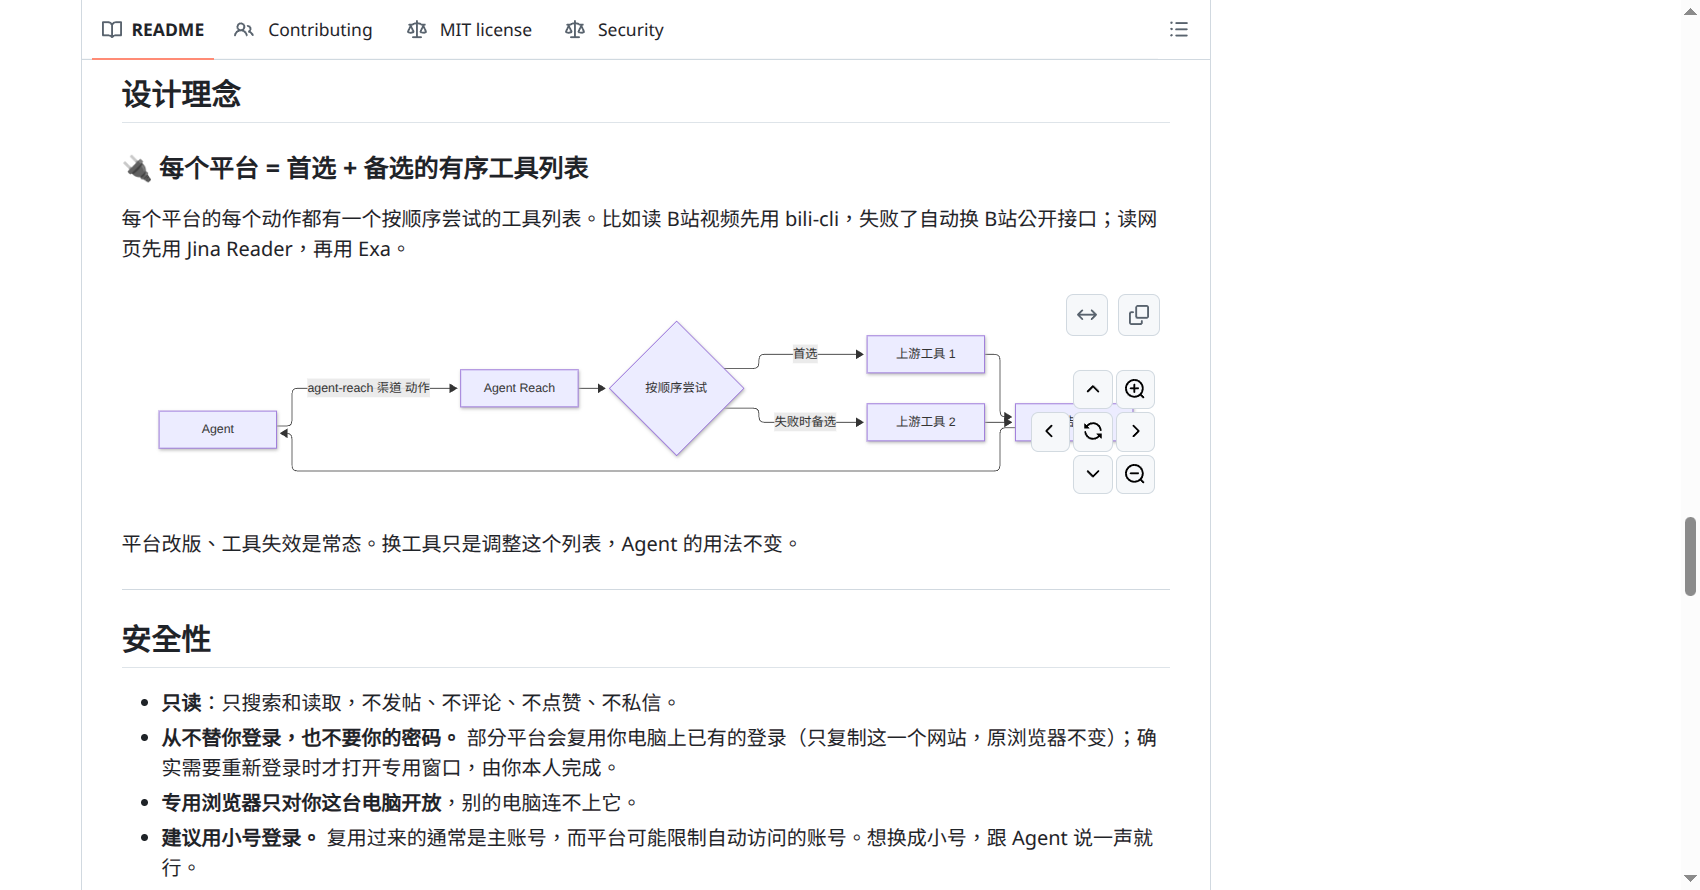
傳統的 Agent 爬蟲工具往往綁定單一後端,例如只用 yt-dlp 下載 YouTube 字幕、或只用一套工具抓 B 站影片。一旦該後端被風控、封鎖或改版,整條資訊流就中斷。Agent-Reach 的解法是:對同一個平台的每一個動作,同時登記多個可用的工具或介面,並規定嘗試順序。
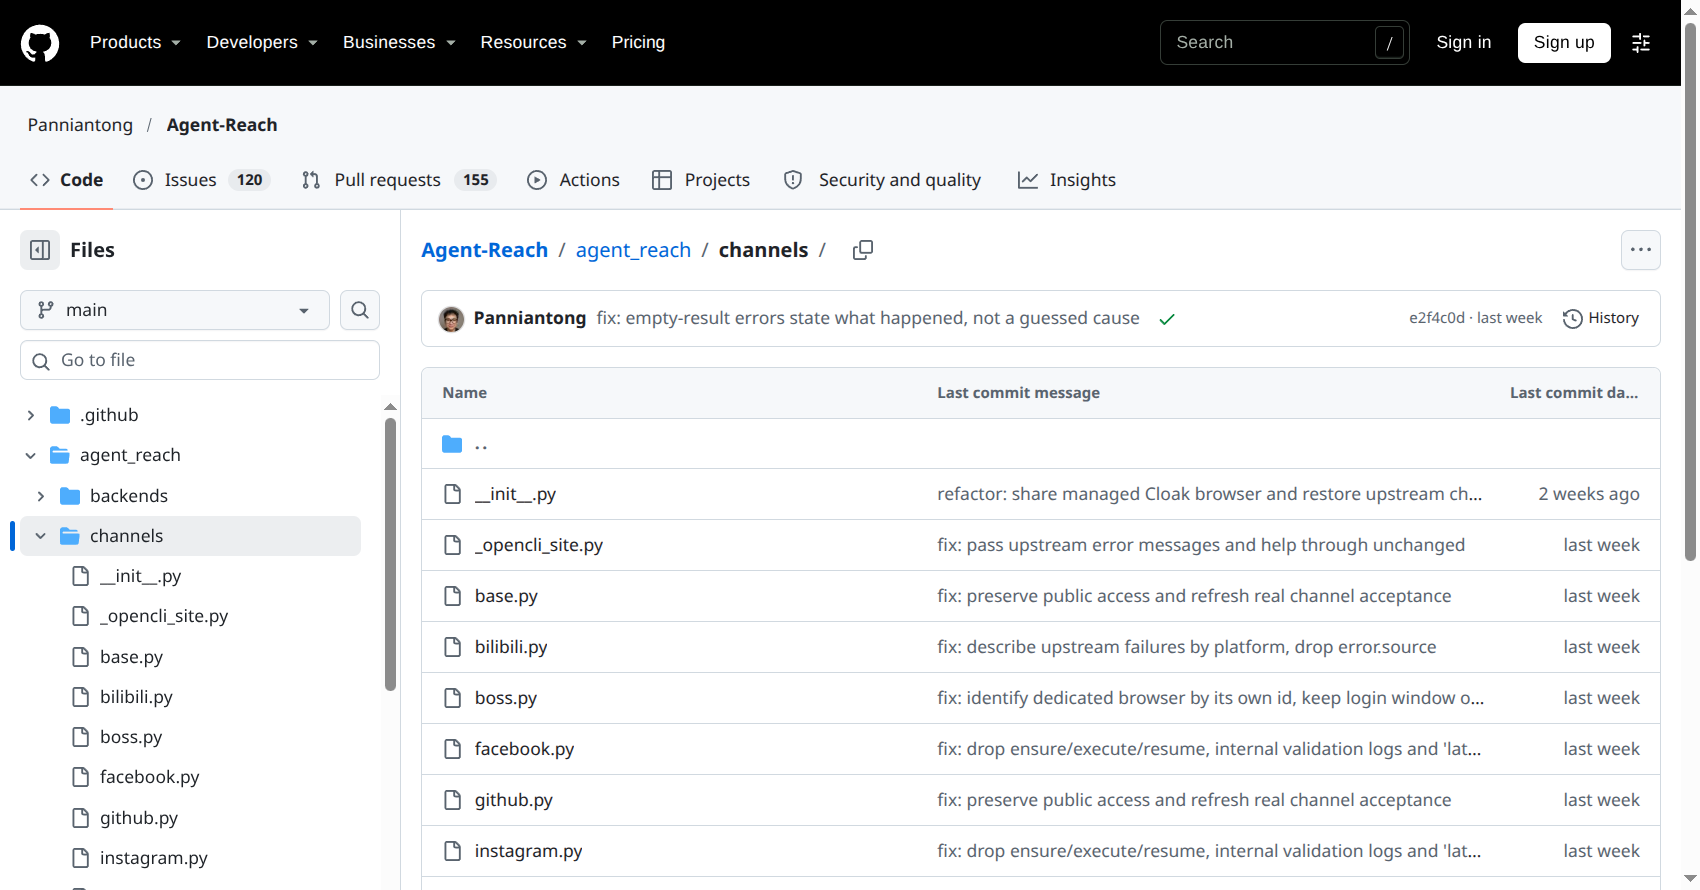
這份順序寫在程式碼裡的渠道模組,而不是寫在使用說明裡。每個平台一個模組,負責宣告這個平台有哪些動作、需要什麼條件、依序嘗試哪些後端。呼叫時也可以用 --backend 指定來源,例如只查公開網頁。這種設計的好處是改動成本低:平台改版時,維護者調整的是清單,不是 Agent 的用法。
對使用者來說,實際會用到的指令只有三種。想知道有哪些渠道與動作,執行 agent-reach channels;要指定平台與動作,用 agent-reach xiaohongshu search 關鍵字 這種形式;手上只有一個網址時,交給 agent-reach read,由它判斷該走哪條渠道。路由的細節被藏在後面,這也是這套設計最省事的地方。
值得注意的是,路由不是無腦重試。現行版本把失敗分成幾類:上游工具壞掉就換下一個;遇到限流依建議秒數等待;遇到平台要求驗證就停下來,請你本人到官方頁面處理,不換帳號、不換後端硬闖。這條界線讓工具不至於因為反覆請求,讓帳號更快被平台鎖定。
實際範例:B 站封鎖海外 IP,Agent 如何自救?
拿最棘手的 B 站來說。官方 README 已明確說明,yt-dlp 對 B 站會被回 412,專案不再把它當成 B 站路徑;目前搜尋與影片資訊改走 bili-cli,不需要登入,字幕則需要登入後才取得。這就是多後端路由的實例:當第一條路失效,維護者把清單改成下一條,使用者不必重寫工具鏈。
對使用者而言,這個切換完全無感。Agent 依然收到格式正確的影片資訊或字幕,不知道背後曾經失敗一次。若 bili-cli 也失效,官方仍保留 B 站公開接口作為後續路徑。這種持續迭代的機制,讓 Agent 不必因為單點故障而停擺。
類似情況也發生在需要登入的平台。X、Reddit、小紅書目前都改由 Agent Reach 自己的專用瀏覽器處理:平常在背景無聲執行,第一次使用某個網站時,會把你 Chrome 上該站的登入複製一份過去,原瀏覽器不受影響。這取代了過去手動匯出 Cookie 字串的流程,也讓多個 Agent 可以同時查詢。
各平台後端選項一覽
| 平台 | 首選路徑 | 備援與條件 | 目前狀況 |
|---|---|---|---|
| B 站 | bili-cli(免登入) | 官方接公開接口 | yt-dlp 對 B 站回 412,已不列為路徑 |
| 網頁 | Jina Reader(免金鑰) | Exa | 1.6 版起 RSS 與全網搜索併入網頁渠道 |
| YouTube | yt-dlp | 官方仍以 yt-dlp 為主 | 字幕免登入,語音轉文字需 Groq 或 OpenAI 金鑰 |
| GitHub | 公開倉庫免登入 | 需認證時由 Agent 引導登入 | 可讀倉庫、issue 與 PR |
| X | 專用瀏覽器工作階段(需登入) | 依錯誤代碼處理 | 限流時等待,不換後端硬闖 |
| 專用瀏覽器工作階段(需登入) | 同上 | 匿名端點已不可用 | |
| 小紅書 | 專用瀏覽器工作階段(需登入) | 同上 | 只回文字描述,圖片與影片讀不到 |
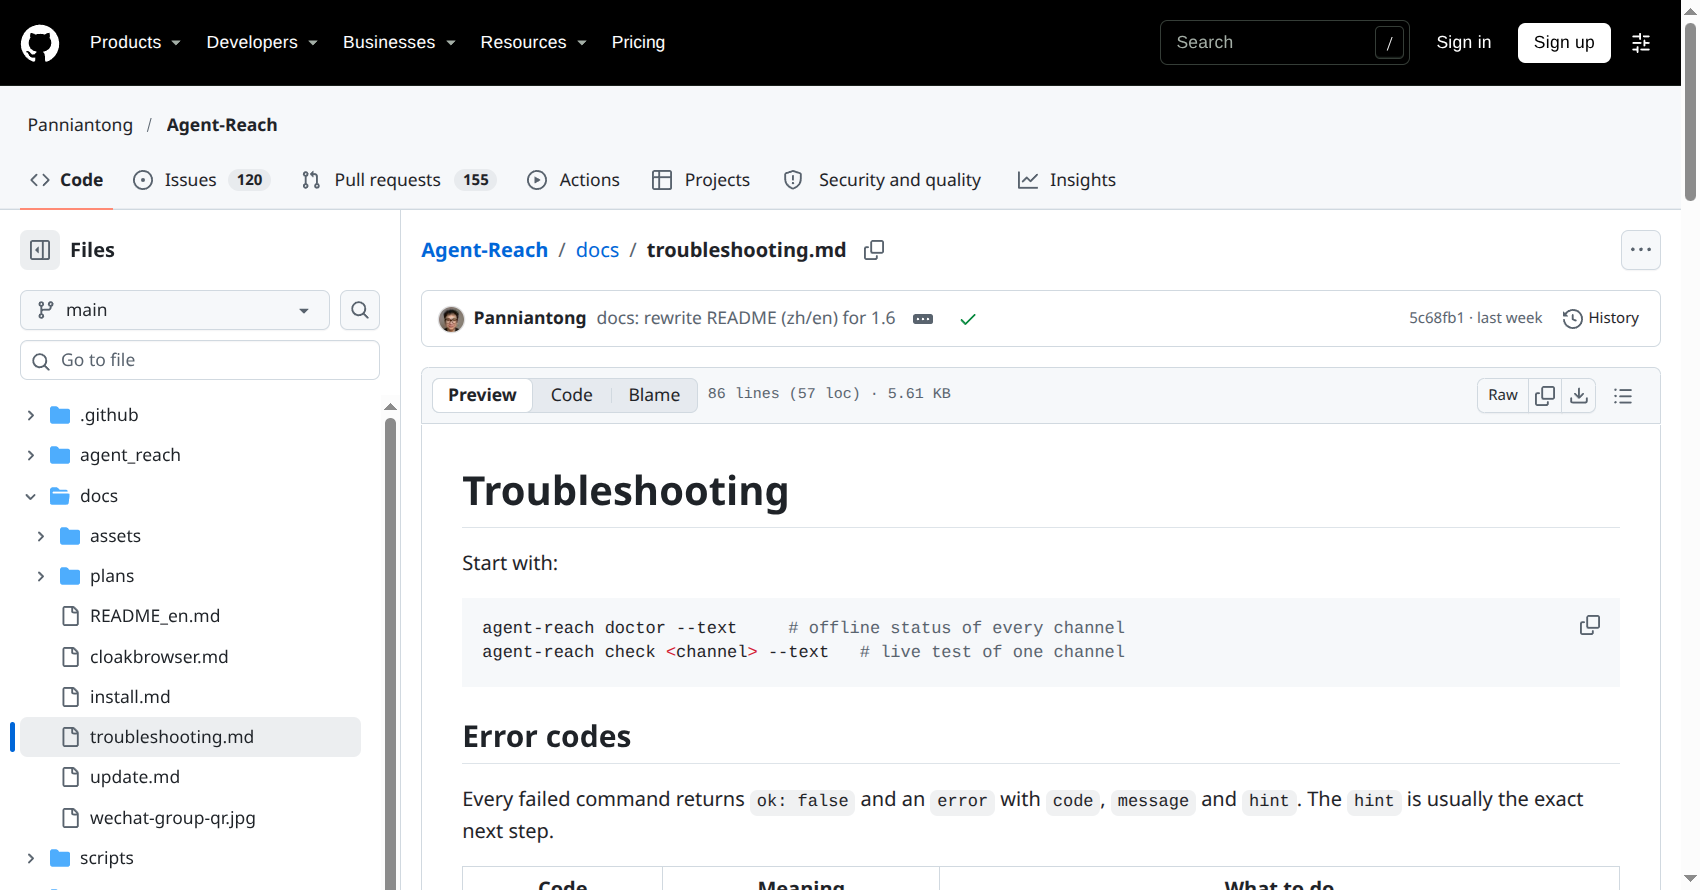
表格依 2026 年 11 月官方 README 與專案文件整理,實際路由仍以渠道模組與診斷結果為準。執行 agent-reach doctor --text 可看每條渠道狀態,要實測單一渠道則用 agent-reach check <渠道> --text。
抗封鎖設計的四個層次:從路由到監控
Agent-Reach 的多後端路由之所以實用,在於它不只是失敗就跳過,而是嵌入一套完整的抗封鎖邏輯。可以從四個層次理解:
- 層次一,靜態順序:每個渠道的動作都有一份依序嘗試的清單,開發者可依經驗調整。例如 B 站已改以 bili-cli 優先,這是第一道防線。
- 層次二,動態回退:首選回傳空內容或 HTTP 錯誤時,Agent 自動嘗試下一個工具,不需要外部監控介入。
- 層次三,狀態可觀測:
doctor顯示每條渠道的狀態,check實測單一渠道,失敗時回傳統一格式的錯誤代碼,例如 NEED_LOGIN、RATE_LIMITED、PLATFORM_BLOCKED、UPSTREAM_BROKEN。 - 層次四,分清界線:工具失效可以換,平台層級的限流與驗證則停下處理。這條界線讓備援不至於變成對平台的反覆騷擾。
這四層加起來形成一個閉環,最關鍵的原則是:不依賴單一工具或 API。Agent-Reach 不做自己的後端,而是整合社群成熟的工具並讓它們互相備援,當其中一個被淘汰,調整清單即可。
常見問題 FAQ
Q1:Agent-Reach 真的完全免費嗎?會不會有隱藏費用?
它本身是 MIT 授權的開源專案,強調 zero API fees,使用的上游工具也多是開源免費。要注意的是,需要登入的平台你必須有自己的帳號;YouTube 與小宇宙的語音轉文字需要自備 Groq 或 OpenAI 金鑰,費用由該服務計算。Agent-Reach 本身不收取額外費用。
Q2:我怎麼知道現在 Agent 用的是哪條路?
執行 agent-reach doctor --text 可以看到每條渠道的狀態與目前生效的來源;要確認單一渠道真的可用,用 agent-reach check <渠道> --text。1.6 版起每個指令預設輸出一行 JSON,方便放進 CI 流程做健康檢查。
Q3:多後端路由會不會讓 Agent 變慢?
切換的成本主要來自那一次多花的上游請求和逾時等待,官方並沒有公布統一的延遲數字。實務上,同一個後端持續失敗時,Agent 不會反覆重試,而是依錯誤代碼處理或請你決定。相對於人工排查哪條管線壞掉,這個代價通常小得多。
Q4:安全風險如何?Agent-Reach 會不會竊取我的登入資料?
需要登入的平台由專用瀏覽器處理,只在你這台電腦上運行,其他電腦連不上。第一次使用某個網站時,程式會把你 Chrome 上該站的登入複製一份過去,原瀏覽器不變,也不會讀取密碼庫;程式不替你登入、不要你的密碼。官方建議這類登入改用小號,因為平台可能限制自動化存取的帳號。完整討論可參考:你的 Cookie 安全嗎?使用 Agent-Reach 前必須知道的隱私、合規與風險。
Q5:我可以自己加入新的後端嗎?例如某個冷門論壇的專用爬蟲。
可以。現行做法是替那個平台寫一個渠道模組,宣告動作、條件與依序嘗試的後端,再補上對應的測試,社群專案對這類貢獻有既定流程。改完後用 agent-reach doctor 確認狀態,不需要動到 Agent 的其他設定。
替代方案有限公司觀點:抗封鎖架構的商業價值
替代方案有限公司長期關注 AI 底層工具的穩定性與可持續性。我們認為 Agent-Reach 的多後端路由,不只是技術設計,而是一種抗封鎖的設計哲學,商業價值體現在三個層面。
- 降低維護成本:企業部署 Agent 時,最頭痛的不是模型選型,而是外部資料管線的頻繁維護。多後端路由讓 Agent 自己知道哪條路還能走,大幅減少人工介入。
- 拉高可用性:某個平台突然封鎖時,傳統做法是等開發者發 hotfix,可能耗掉幾小時甚至幾天。備援清單讓 Agent 不必等,服務因此更接近全天可用。
- 降低供應商鎖定風險:依賴單一 API 中介,等於把命運交給第三方的定價策略。零 API 費用與多後端架構,讓企業保有隨時切換的自由。
當然,多後端路由並非萬能。當所有後端都被同一道牆擋住,例如平台全面改用驗證碼,備援就無法起作用,此時需要結合瀏覽器自動化、代理或人機驗證服務,那是另一個層次的抗封鎖策略。
結論:讓你的 AI Agent 永遠有備案
Gartner 把 Agentic AI 列為重要戰略技術,同時也預告到 2027 年底超過 40% 相關專案可能被取消,被砍掉的原因往往不是模型不夠強,而是現實世界的資訊蒐集比想像中脆弱。Agent-Reach 用多後端路由給了一個務實的答案:不要把所有雞蛋放在同一個工具籃子裡。
如果你正在開發 AI Agent,無論是使用 Claude Code、Cursor 還是自訂的 MCP 客戶端,都值得先從官方標為免登入的渠道開始,再依 doctor 的結果為高風險平台補上登入。想知道怎麼從零安裝,請參考:零成本情報戰:Agent-Reach 一鍵安裝,3 分鐘讓 AI 學會上網查資料。讓你的 Agent 從今天開始,不會因為封鎖而失明。
Related