個人助理 Agent 的安全與治理:OpenClaw 的漏洞編號與供應鏈事件、Hermes 沙箱設計怎麼看
目錄
共 13 個章節
個人助理 Agent 為什麼比聊天機器人難管
先講結論。會回話的 AI 跟會動手的 AI,風險不在同一個級別。聊天機器人再怎麼胡說,最壞情況是你被誤導,或複製了一段錯的內容。個人助理 Agent 不一樣,它會讀寫你電腦裡的檔案、執行指令、連上網路與外部服務。一次設定失誤,或是一個沒補的漏洞,後果直接落在你的硬碟、你的帳號與你的資料上。
從會回話到會動手,多出來的權限在哪裡
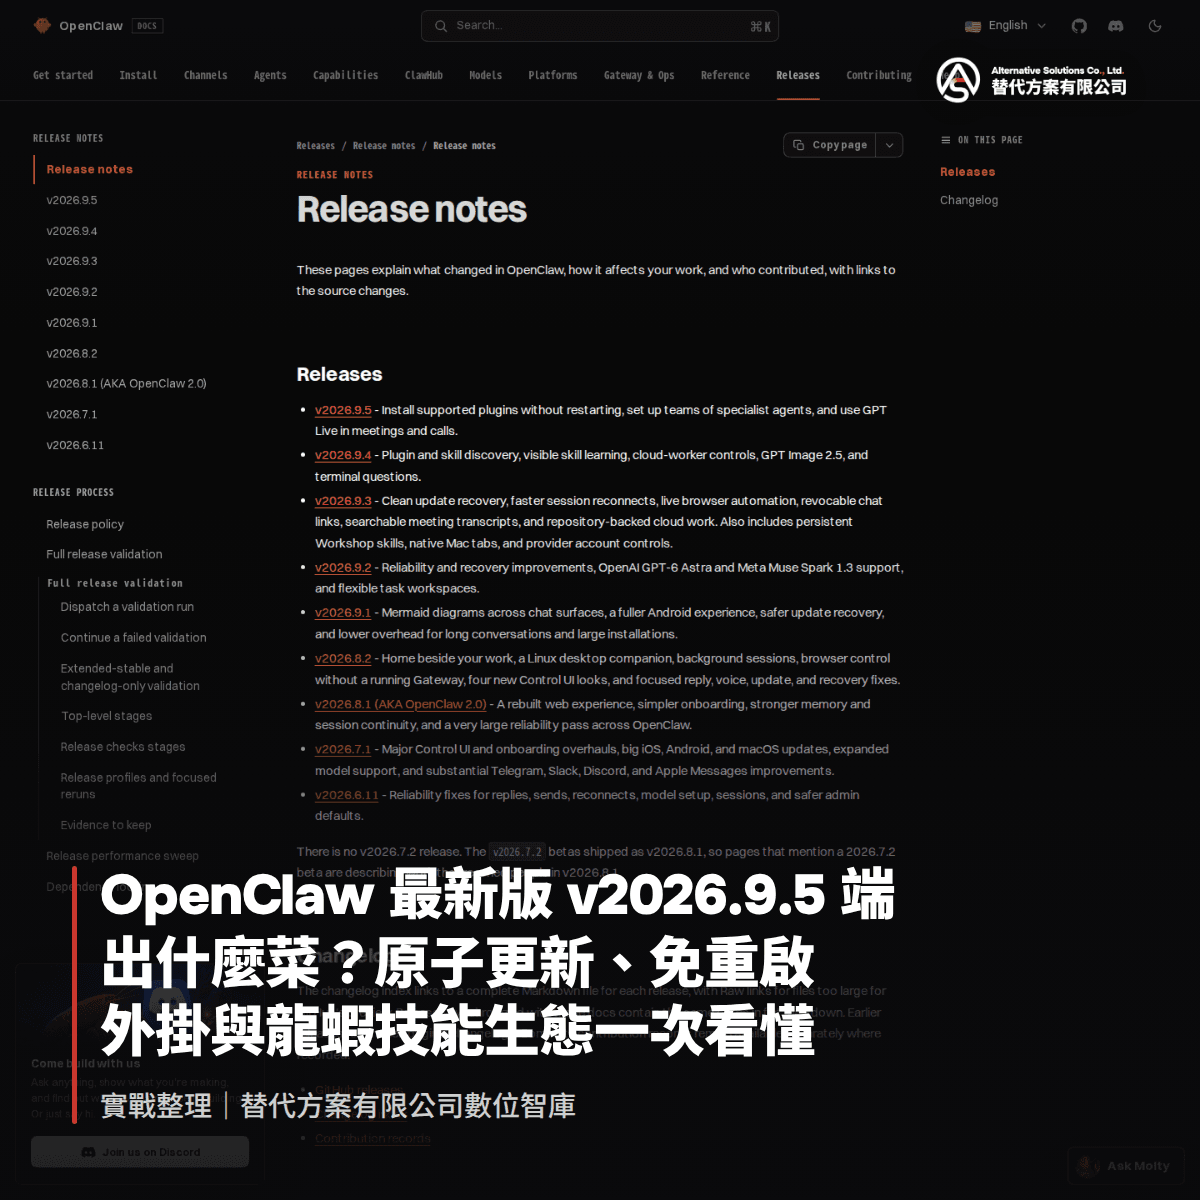
以 OpenClaw 為例,2026 年 9 月初的 2026.9.1 版把全新安裝壓成一條快速通道,會主動偵測你電腦上既有的 Claude Code 或 Codex 登入與 API key,驗證通過就開出網頁儀表板(來源:docs.openclaw.ai/releases,2026)。方便的代價,是它在你機器上取得的憑證範圍比你想的寬。同月的 2026.9.5 版更讓外掛安裝後不必重啟 Gateway,新程式碼可以在服務不中斷的情況下進入你的環境。
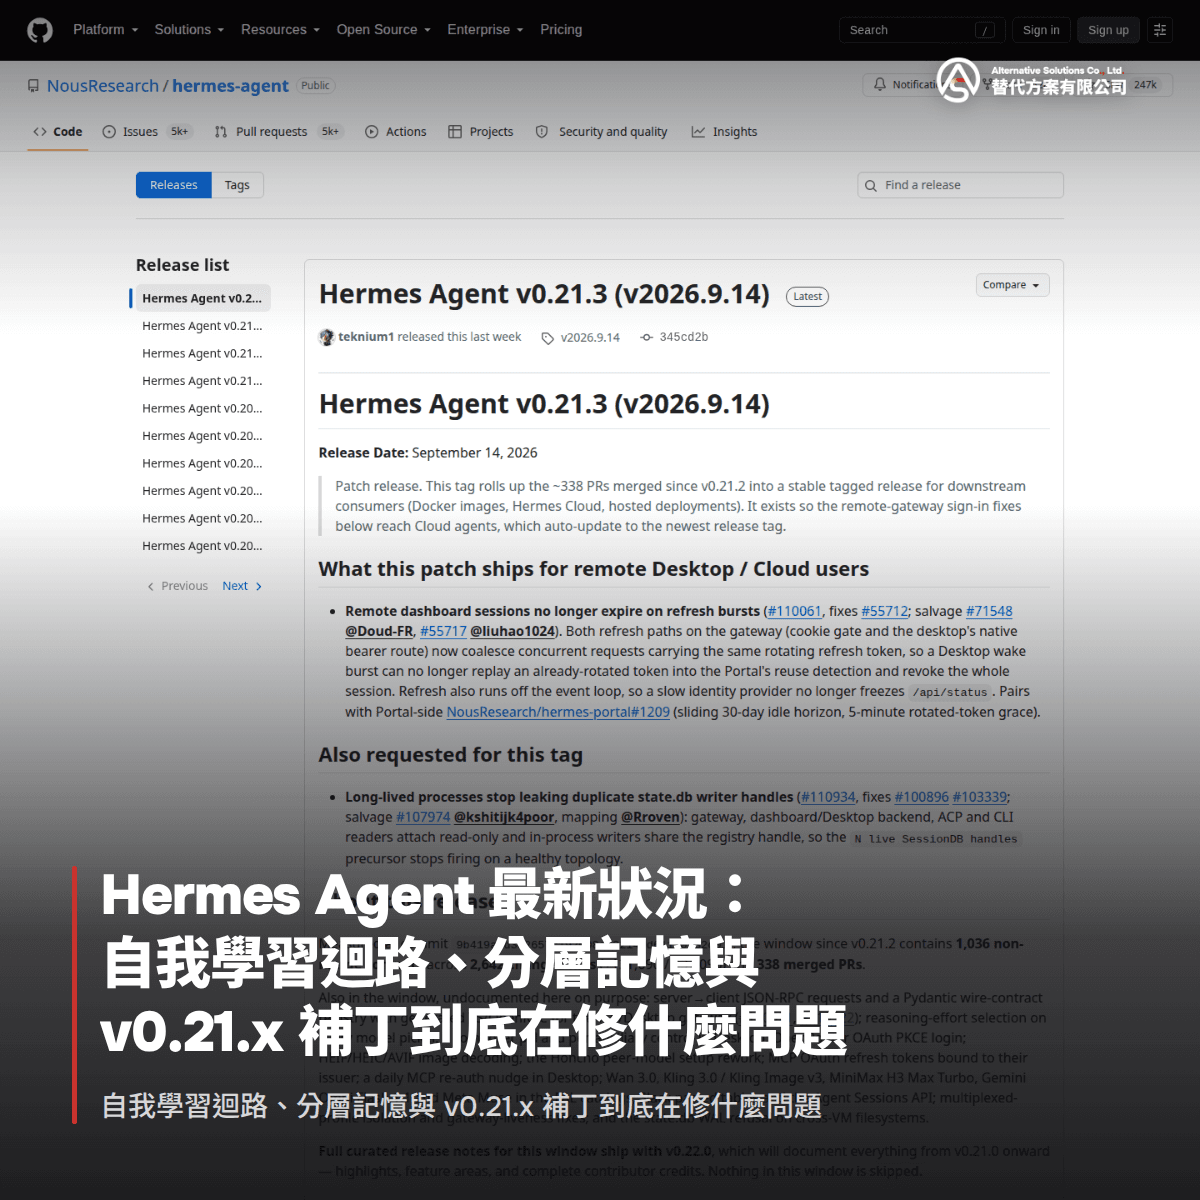
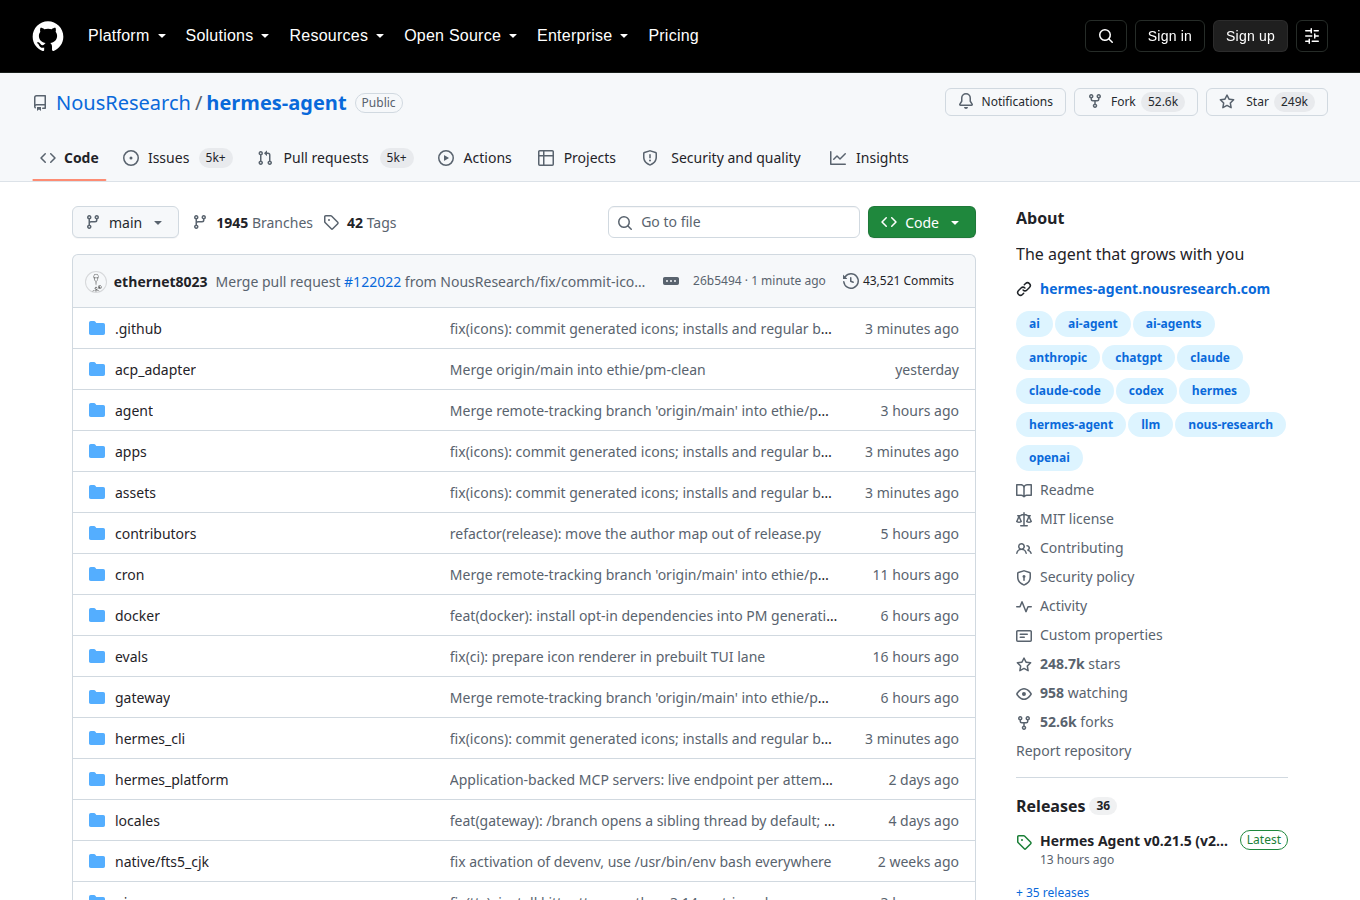
Hermes Agent 走的是類似的路。版本 2026.9.24(2026 年 8 月 27 日)加入需同意的真實設定檔瀏覽,用你平常用的 Chromium 設定檔做本機瀏覽,agent 因此看得到你已登入的網站。版本 2026.9.24(2026 年 8 月 31 日)把 MCP 介面變成指揮中心,agent 能驅動桌面自己的瀏覽器,排程工作還能在每次執行之間累積、學習,不再每次從零開始(來源:github.com/NousResearch/hermes-agent/releases,2026)。
這些能力的共通點,是它們都建立在信任之上。你信任那段查詢字串、信任那個外掛、信任那個技能包。攻擊者只要打通其中一環就夠。OpenClaw 的 CVE-2026-25253(CVSS 8.8)屬於零點擊權杖劫持,查詢字串一被動手腳就會自動連線並送出權杖,2026 年 1 月 29 日修補。Hermes Agent 的 CVE-2026-71963(CVSS 8.8)則是惡意 repo 把 core.fsmonitor 指向攻擊者路徑而造成遠端程式碼執行,影響 0.18.2 至 0.21.0,2026 年 9 月 2 日修補。
兩邊都出現過公開漏洞,沒有哪一方能說自己比較安全。真正該看的是修補速度與版本紀律,以及你有沒有把它當成萬能邊界。沙箱擋得住大部分誤操作,擋不住設計上的疏漏。想自己架來用的人,把版本更新當成每月固定工作,權限只開放必要的那些,資料會外送到哪裡,自己列一份清單。
OpenClaw 的漏洞編號與供應鏈事件實際發生了什麼
OpenClaw 的一串 CVE 編號,是漏洞的國際身分證,代表問題已被找到並修掉。本節攤開這些漏洞的後果,以及技能市集被大規模投毒是怎麼一回事。
四個代表漏洞,加上一條可以串起來的攻擊鏈
最嚴重的 CVE-2026-32922(9.9)藏在 device.token.rotate 換發憑證功能,可提權取得最高管理權杖 operator.admin;CVE-2026-25253(8.8)是零點擊權杖劫持,打開被設計過的網頁就中,對方從網址查詢字串取得 gatewayUrl,自動建立 WebSocket 連線送出權杖;CVE-2026-28391(9.8)用 Windows cmd.exe 中介字元繞過允許清單;CVE-2026-27007(3.3)則是沙箱比對設定時忽略陣列順序。修補與影響時間見下表。
安全廠商 Cyera 揭露的 Claw Chain 由四個可串接漏洞組成,最嚴重是 CVE-2026-44112(9.6),OpenShell 沙箱寫入檔案的 TOCTOU 競態(檢查與使用之間的時間差)可繞出掛載根目錄;多家研究估算當時對外曝險執行個體從 18 萬到 24 萬餘不等。
| 漏洞編號 | CVSS 嚴重度 | 問題類型 | 修補或影響時間 |
|---|---|---|---|
| CVE-2026-25253 | 8.8 | 零點擊權杖劫持,自動連線並送出權杖 | 2026-01-29 修補 |
| CVE-2026-28391 | 9.8 | Windows cmd.exe 中介字元繞過允許清單 |
2026-02-02 前受影響 |
| CVE-2026-32922 | 9.9 | 權限提升,可取得 operator.admin |
2026-03-11 前受影響 |
| CVE-2026-27007 | 3.3 | 沙箱設定雜湊忽略陣列順序 | 官方已修補 |
| CVE-2026-44112 | 9.6 | OpenShell 沙箱 TOCTOU 競態,繞出掛載根目錄 | Claw Chain 攻擊鏈一環 |
技能市集被大規模投毒,掃描器也未必攔得住
技能市集 ClawHub 可裝別人寫好的技能,讓 agent 多一雙手。2026 年的 ClawHavoc 事件就是有人大規模投毒,把資訊竊取程式包進看似正常的技能。各家統計不一,有單週 230 個以上、也有 1,184 個的說法;Palo Alto Networks 的 Unit 42 指出部分技能能繞過平台自動掃描器。
這不代表外掛都不要裝,而是市集的信任來自社群、不是平台掛保證;安裝前先看作者、更新紀錄與要求的權限。
鏡頭拉遠看,Hermes Agent 在 NVD 也收錄 11 筆漏洞,兩邊都不是乾淨白紙。真正能分辨的是修補速度與版本紀律:OpenClaw 這幾顆高風險漏洞都有對應修補版本,前提是你真的更新;自架者停在半年前版本,漏洞就還開著,沙箱也不是萬能邊界。
Hermes Agent 的沙箱設計與漏洞紀錄怎麼讀
NVD 以 Hermes Agent 為關鍵字收錄 11 筆漏洞,最高一筆是遠端程式碼執行。重點是邊界畫在哪、多快修、有沒有留下可追蹤的版本。
沙箱邊界與同意流程實際怎麼運作
個人助理 Agent 會真的動手:開檔案、跑指令、連網站、動瀏覽器。Hermes 畫了兩層線,沙箱把 agent 的程式碼與檔案操作限縮在受控範圍,另一層是你本人的同意。
2026-08-27 的 版本 2026.9.24 加入「需同意的真實設定檔瀏覽」,用你平常在用的 Chromium 設定檔做本機瀏覽要先取得同意。2026-08-31 的 版本 2026.9.24(代號萬神殿)把 Bot Mode 內建桌面 App 並預設開啟,MCP 介面變成指揮中心,agent 可驅動桌面瀏覽器。沙箱只縮小爆炸半徑,風險取決於權限給了多少與版本有沒有跟上。
NVD 上收錄的漏洞與修補版本
把 NVD 上這 11 筆紀錄攤開來看:
- CVE-2026-71963,CVSS 8.8,遠端程式碼執行,影響 0.18.2 至 0.21.0。手法是惡意 repo 的
.git/config把core.fsmonitor指向攻擊者控制的路徑。2026-09-02 修補於 commit f6234d0,版本 2026.9.24 起的標籤都已包含修補。 - CVE-2026-82021,CVSS 8.3,內建 MCP 目錄的供應鏈環節。
- CVE-2026-53869,CVSS 7.5,WebSocket DNS 重綁定,0.16.0 之前受影響。
- CVE-2026-82020,CVSS 6.8,路徑限制問題,0.16.0 至 0.17.0 之間受影響。
2026-09-11 的 版本 2026.9.24 是 state.db 補丁版:版本 2026.9.24 重寫 session 儲存連線處理後,部分安裝的狀態資料庫會互相取消鎖、健康資料庫被誤報損毀、一列壞資料就讓 sessions list 掛掉。六個 PR 修根因,關掉 44 個 issue。版本 2026.9.24(2026-09-14)把約 338 個 PR 收攏成穩定標籤,修遠端 Gateway 的登入與刷新。
| 觀察角度 | Hermes Agent | OpenClaw |
|---|---|---|
| 邊界設計取向 | 沙箱加上同意流程,真實設定檔瀏覽要先取得授權 | 以隔離的候選狀態預演變更,沙箱尊重各執行環境的清理政策 |
| 高風險漏洞型態 | 惡意 repo 觸發的遠端程式碼執行、MCP 目錄供應鏈 | 零點擊權杖劫持、Windows 指令繞過、權限提升 |
| 修補節奏 | 小版號密集補丁,三週內從 0.21.1 收斂到 0.21.3 | 一個月連六版,修補與功能同捆發布 |
| 自架者要注意 | 落在 0.18.2 至 0.21.0 的安裝要升到 0.21.1 以上 | 高風險項目都已有對應修補版本,前提是你真的更新 |
實務上把這份紀錄當體檢表:版本號落在受影響區間,就對照官方 release 頁與 官方文件的修補說明,把更新當例行工作。
替代方案有限公司觀點
兩邊都有公開漏洞,說哪邊安全都不準確。差別在設計取向:OpenClaw 把更新安全與自動回滾做在前面,Hermes Agent 把沙箱邊界與逐步同意做在前面。
OpenClaw 被記錄的漏洞分數偏高:CVE-2026-25253(CVSS 8.8)是零點擊權杖劫持,CVE-2026-28391(CVSS 9.8)繞過 Windows 指令允許清單,CVE-2026-32922(CVSS 9.9)可取得 operator.admin 權杖。Cyera 揭露的 Claw Chain 串起四個漏洞,最嚴重為 CVE-2026-44112(CVSS 9.6),能從沙箱檔案寫入的競態繞出掛載根目錄。技能市集 ClawHub 也發生大規模投毒,植入資訊竊取程式,逐版對照見 官方 release 頁。
Hermes 也不乾淨。NVD 收錄 11 筆,最高是 CVE-2026-71963(CVSS 8.8)遠端程式碼執行,影響 0.18.2 至 0.21.0,手法是惡意 repo 的 .git/config 把 core.fsmonitor 指向攻擊者路徑,2026-09-02 修補,版本 2026.9.24 起已含修補。另有 MCP 目錄供應鏈與 WebSocket DNS 重綁定等中高分漏洞,見 官方 release 頁。
更新節奏才是分水嶺。OpenClaw 一個月連出六版,版本 2026.9.24 主打原子更新,失敗自動回滾並保留設定,外掛安裝不必重啟 Gateway。Hermes 把力氣花在授權與邊界,版本 2026.9.24 加入需同意的真實 profile 瀏覽,Windows 上的關閉流程要核准。每一步都要人點頭,不熟的人容易一路按同意。
台灣這邊,OpenClaw 帶起養龍蝦風潮與隨後的卸龍蝦討論;熱度退去後,企業顧慮仍是資料外送、權限過大與稽核。
自架者該怎麼跟上修補節奏
把更新當成例行工作。以下是我們與客戶端固定追的項目:
- 每週看一次 release 頁與 CHANGELOG,確認跑的是最新穩定標籤。
- 查 NVD 有沒有新 CVE,修補是否已進到你用的版本。
- 技能市集只裝看得懂內容的,掃描器擋不住的不少。
- Hermes 的滾動版只給摘要,完整說明要等下一版,要自己看 commit。
- 管理介面不要直接開在公網。
- 更新前備份設定與資料庫,更新後用測試對話驗證。
個人自用跟著最新標籤走,重裝成本低;企業內網留一版緩衝,小範圍驗證後再上正式環境,並指定專人負責更新與回報。沙箱不是萬能邊界,Claw Chain 就是繞過沙箱的案例,把 agent 當成權限很大的新同事來管,比當成裝了防毒的外掛更實際。
台灣現場:養龍蝦熱潮之後企業真正在意什麼
2026 年上半年,OpenClaw 在台灣帶起「養龍蝦」風潮,媒體報導帶動這類小主機的銷售,甚至出現龍蝦概念股說法(天下雜誌,2026)。幾個月後關鍵字換成「卸龍蝦」與「棄養潮」,退場理由很單純:要顧、吃資源、追版本。
企業端沒立刻退,而是先問三個問題:資料會不會被送出去?agent 權限是不是太大?出事有沒有紀錄可查?
把三個顧慮拆成可以逐項檢查的動作
- 資料會不會外送:先問一輪對話裡哪些內容會離開公司網路。提示詞、附檔、被讀取的檔案、瀏覽器畫面,通常都會一起送到模型供應商。要確認金鑰放在哪、能不能只走內網或本機模型。OpenClaw 未發布版本把跨供應商訊息改為預設開放,可設回
false恢復隔離,內網部署要記得關。 - 權限是不是太大:只讀不寫的助手,和能執行指令、改檔案、開瀏覽器的代理,不能共用同一組權限。OpenClaw 兩個公開漏洞正打在這裡:CVE-2026-28391(CVSS 9.8)用 Windows 指令中介字元繞過允許清單,CVE-2026-32922(CVSS 9.9)可透過
device.token.rotate取得管理員權杖(NVD,2026)。 - 有沒有紀錄可查:要能回答誰在什麼時間、用哪把金鑰、做了哪些動作。OpenClaw 可分享對話、封存成日後回訪的檔案;Hermes Agent 的 session 存在本機資料庫,版本 2026.9.24 就在修這段的韌性(2026)。紀錄要能匯出,否則稽核等於沒有。
自架與內網部署要先做三件事:對外連線列白名單、管理介面不開公網、設定檔不進版控。版本紀律很現實,OpenClaw 最新版 版本 2026.9.24(2026-09-19),Hermes Agent 版本 2026.9.24(2026-09-14),兩邊都在密集修補,落後兩三個版本等於把已知問題留在機房。
成本落在三處:模型 API 用量、主機(跑本地模型要看顯卡或統一記憶體)、維運人力。前兩項帳單看得到,第三項最常被低估,因為包含追版本、看 commit、處理使用者問題。台灣落地做法是先開三到五人的試辦組,挑一個低風險流程,把資料流畫出來再談模型;給 agent 一組專用帳號,出事關掉它就好,不必換掉全公司密碼。
常見問題 FAQ
Q:OpenClaw 跟 Hermes Agent 都有漏洞,是不是有一邊比較安全?
不能這樣分,兩邊都有公開漏洞,也都有修補紀錄。OpenClaw 這邊被記錄的包括:從查詢字串取得 gatewayUrl 後就自動建立連線並送出權杖、使用者不點任何東西都可能被劫走權杖的 CVE-2026-25253;可以把權限提升到 operator.admin 權杖的 CVE-2026-32922;還有研究人員串接起來的 Claw Chain,其中最嚴重的是沙箱檔案寫入競態、能繞出掛載根目錄的 CVE-2026-44112。Hermes Agent 在 NVD 被收錄 11 筆,最高的是惡意 repo 用 .git/config 做遠端程式碼執行的 CVE-2026-71963,影響 0.18.2 到 0.21.0,2026 年 9 月 2 日修掉,版本 2026.9.24 之後的標籤都已經含修補。該看的不是哪一邊乾淨,而是設計取向不同、修補速度與版本紀律如何,自架的人有沒有跟上版本才是關鍵。
Q:裝在自己的電腦上自己架,是不是就等於安全?
不是,自架只是把資料留在自己手上,攻擊面並沒有消失。OpenClaw 有一筆 CVE-2026-27007,問題出在沙箱設定的雜湊忽略陣列順序;Claw Chain 裡的 CVE-2026-44112 則是沙箱檔案寫入的競態,可以繞出掛載根目錄。沙箱是一層防護,不是萬能邊界。比較務實的做法是把更新當例行公事,Hermes Agent 用 hermes update,OpenClaw 現在的更新機制會先確認下一版能不能用再切換過去。企業端真正在意的通常也不是有沒有裝沙箱,而是資料外送、權限過大與稽核這三件事。
Q:從技能市集安裝技能,會不會裝到壞東西?
會,而且真的發生過。OpenClaw 的技能市集 ClawHub 發生過名為 ClawHavoc 的大規模投毒,有人在技能裡植入資訊竊取程式。各家統計的惡意技能數量並不一致,有單週 230 個以上的說法,也有 1,184 個的說法,資安公司 Unit 42 指出部分技能能繞過自動掃描器。可見自動掃描不等於保險。把技能當成從網路下載來的軟體看待,先弄清楚它要哪些權限、之後能不能稽核,會比看到評分高就裝來得實際。
📩 有任何問題或需要協助,歡迎聯絡我們:[email protected]
Related